



Despliega wg-easy con un clic
Tu propia VPN WireGuard, lista en minutos
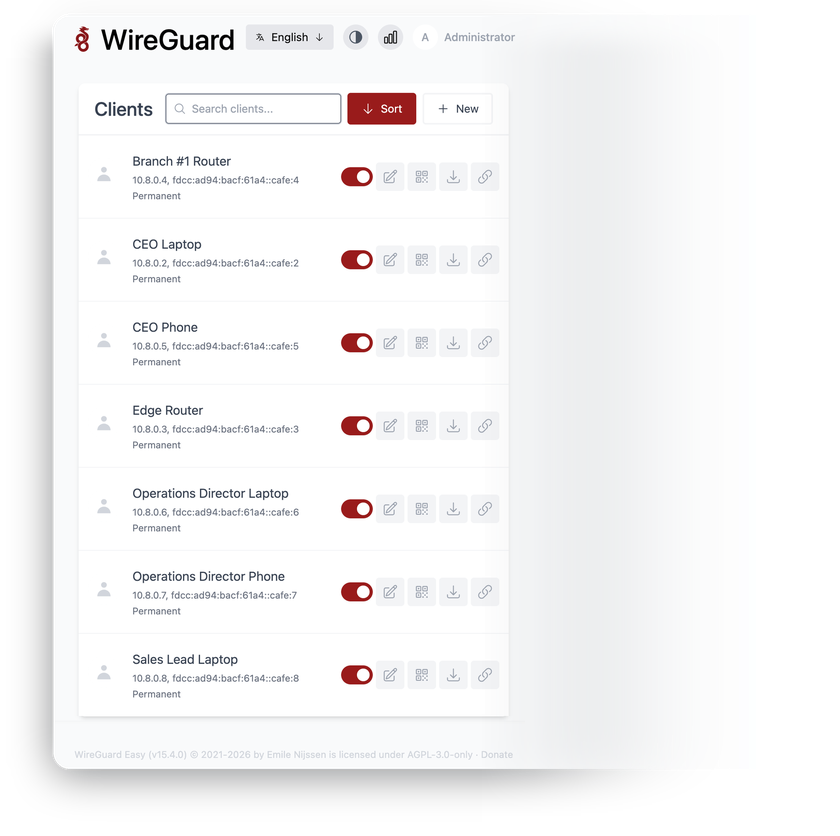
WireGuard Easy es la interfaz web de código abierto más popular para ejecutar un servidor VPN WireGuard autohospedado: administra dispositivos desde el navegador en lugar de editar configuraciones mediante SSH.
-

 Añade dispositivos con códigos QR
-

 Enlaces de configuración de un solo uso
-

 Fechas de vencimiento del cliente
-

 Inicio de sesión con autenticación de dos factores TOTP
-

 Estadísticas de tráfico en tiempo real
-

 Compatibilidad con IPv6 e IPv4

 Se instala con
tu VPS

 Acceso completo de root

 Vivo en
~5 minutos

 Acceso rápido al panel
Características clave
Enumere, cree, edite, habilite, deshabilite y elimine clientes WireGuard desde el navegador, sin editar manualmente la configuración en el servidor.
Las restricciones de IP permitidas y el filtrado del firewall se aplican del lado del servidor, limitando a cada par a las redes que realmente necesita.
Vea qué clientes están en línea ahora mismo, con gráficos de Tx/Rx para cada par conectado.
Entrega a un nuevo usuario su túnel mediante un enlace de un solo uso y con caducidad, en lugar de enviar archivos de configuración por chat o correo electrónico.
Protege el panel de control con códigos basados en tiempo de cualquier aplicación de autenticación, habilitados por usuario desde la página de la cuenta.
Los teléfonos, portátiles y routers se conectan con las aplicaciones estándar de WireGuard para iOS, Android, Windows, macOS y Linux: no hay software cliente propietario en ninguna plataforma.
Requisitos del sistema
Ver todas las opciones de VPS
Comience en 4 sencillos pasos
-
1
Selecciona un plan VPS
Elija los recursos del servidor virtual y los niveles de rendimiento que se ajusten a los requisitos de su proyecto.
-
2
Elige tu aplicación
Explora nuestro mercado durante la configuración de VPS y selecciona el software autohospedado que deseas implementar.
-
3
Complete el pago
Pague la factura estándar del servidor virtual: la herramienta de implementación con un solo clic en sí es completamente gratuita.
-
4
Completar y acceder
Su servidor aprovisiona e instala automáticamente el software. Una vez que finaliza el proceso de configuración, su nuevo entorno queda totalmente listo para que se conecte y lo use.
Detalles de la implementación
Aplicación
wg-easy 15 – última versión 15.x, imagen oficial
- Desplegado con Docker Compose desde el registro del proveedor
- La cuenta de administrador se crea automáticamente – sin asistente de configuración


VPN y firewall
Plano de datos de WireGuard en el puerto UDP 51820
- Firewall nftables con denegación por defecto: solo están abiertos los puertos de SSH, web, VPN y cliente DHCPv6
- IPv6 del túnel se habilita automáticamente cuando el VPS tiene IPv6 global


Acceso web y SSL
Nginx sirviendo el panel de administración sobre HTTPS
- La interfaz web es accesible a través de nginx en el puerto 443
- Certificado autofirmado por defecto: setup-ssl emite un certificado gratuito de Let's Encrypt


Licenciamiento de software
AGPL-3.0 únicamente – código abierto, sin tarifas de licencia
- Sin límites de dispositivos, restricciones de funciones ni niveles de pago
- Texto completo de la licencia AGPL-3.0
¿Por qué implementar en INTROSERV?
-


almacenamiento NVMe
Cada VPS funciona en unidades NVMe: E/S rápida para bases de datos, métricas y cargas de trabajo intensivas.
-


Ubicaciones en Europa y en EE. UU.
Despliega cerca de tu infraestructura y usuarios: menor latencia, cumplimiento regional.
-


Tráfico ilimitado
Sin límites de ancho de banda y sin facturas por exceso de uso: tu precio mensual se mantiene predecible.
-


IPv4 y IPv6 incluidos
Una dirección IPv4 dedicada más IPv6 nativo con cada servidor.
-


soporte humano 24/7
Ingenieros de guardia las 24 horas del día: respuestas reales, no bots de tickets.
-


Escala en cualquier momento
Actualice la CPU, la RAM o el almacenamiento a medida que su carga de trabajo crezca, sin migrar.
Términos y límites de soporte
Límites de infraestructura y soporte
Nuestra empresa proporciona la infraestructura de Servidor Privado Virtual y el script de automatización para el despliegue inicial. Si bien garantizamos la disponibilidad y el rendimiento de su hardware y red, nuestro soporte técnico cubre exclusivamente problemas relacionados con la infraestructura, como la conectividad del servidor, la estabilidad del hardware y la facturación. La asistencia con la configuración específica de la aplicación, errores de software o la gestión de usuarios es responsabilidad del administrador del servidor o de los mantenedores del software.
Licencias de software y cumplimiento
Todas las herramientas del mercado implementan versiones estándar de productos de software de terceros y se proporcionan "tal cual", sin modificaciones a su código original. Aunque el núcleo de muchas aplicaciones disponibles es de código abierto, el uso de funciones propietarias o niveles empresariales avanzados en entornos de producción puede estar sujeto a los términos de licencia específicos del proveedor. Los usuarios deben gestionar y adquirir directamente de los desarrolladores del software cualquier suscripción comercial que sea necesaria.
Preguntas frecuentes
-
¿Necesito una licencia para ejecutar wg-easy?
No. Desde la versión 15, wg-easy se publica bajo la Licencia Pública General Affero GNU v3 (AGPL-3.0-only), totalmente de código abierto, sin planes de pago ni límites de dispositivos. Solo pagas la factura estándar del servidor virtual.
-
¿Cómo inicio sesión después de la implementación?
Una vez que el servidor esté aprovisionado, encontrará la URL de la interfaz web, el usuario administrador y una contraseña generada de forma segura en su panel de INTROSERV. Los mismos detalles se muestran al iniciar sesión por SSH y se almacenan en /root/credentials.txt, legible solo por root. Después del primer inicio de sesión, recomendamos habilitar la autenticación de dos factores desde la página de la cuenta.
-
¿Cómo obtengo un certificado SSL válido?
El panel de administración incluye de forma predeterminada un certificado autofirmado habilitado. Para emitir un certificado gratuito de Let's Encrypt para tu propio dominio o el FQDN del servidor, conéctate por SSH y ejecuta el script setup-ssl: un solo comando, sin configuración manual. Después de cambiar a un dominio, actualiza también el campo Host en el panel de administración de wg-easy, para que las nuevas configuraciones de cliente usen el dominio como punto final de WireGuard.
-
¿Cómo conecto mi primer dispositivo?
Crea un cliente en la interfaz web, luego escanea el código QR con la aplicación oficial de WireGuard en tu teléfono, o descarga el archivo de configuración para ordenadores y routers. El túnel se activa de inmediato; no se necesitan cambios en el lado del servidor.
-
¿Puedo migrar una instalación existente de wg-easy?
Sí. El proyecto publica una guía oficial de migración para pasar desde versiones anteriores de wg-easy, y la versión 15 almacena todo — clientes, claves, ajustes — en un solo volumen de datos. Haz una copia de seguridad de ese volumen en tu servidor actual, restáurala en el volumen del nuevo, y tus peers se reconectarán al nuevo endpoint.
-
¿Cómo se gestionan las actualizaciones?
La implementación sigue la rama oficial de lanzamiento 15.x. Obtener una nueva versión son dos comandos documentados en el servidor: nada se actualiza a tus espaldas, y la línea exacta de actualización se guarda en /root/credentials.txt.
-
¿Está expuesto el panel de administración a Internet?
El panel en sí escucha solo en localhost y es accesible exclusivamente a través de nginx mediante HTTPS. El cortafuegos del host, por defecto, descarta todo excepto SSH, los puertos web y el puerto UDP de WireGuard; no existe una ruta directa hacia la aplicación ni hacia la base de datos.
-
¿Qué pasa si supero mi configuración?
El rendimiento de WireGuard está limitado por la CPU, así que cuando muchos dispositivos envían tráfico al mismo tiempo, actualiza la cantidad de vCores de tu VPS; no es necesaria ninguna reinstalación. El disco y la RAM rara vez se convierten en el cuello de botella: todo el estado de wg-easy es una base de datos pequeña, no un almacén de datos en crecimiento.




