



Razporedi wg-easy z enim klikom
Vaš lasten WireGuard VPN, pripravljen v nekaj minutah
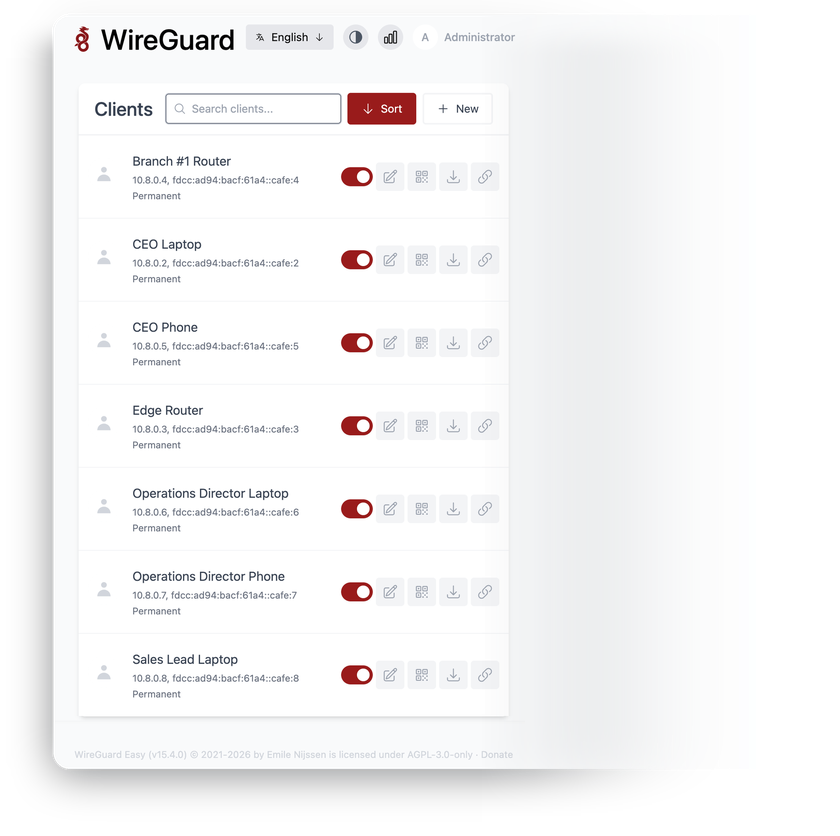
WireGuard Easy je najbolj priljubljen odprtokodni spletni vmesnik za upravljanje lastno gostovanega strežnika VPN WireGuard – naprave upravljajte prek brskalnika namesto urejanja konfiguracij prek SSH.
-

 Dodaj naprave s QR kodami
-

 Povezave za enkratno konfiguracijo
-

 Datum poteka veljavnosti strank
-

 Dvofaktorska prijava TOTP
-

 Statistika prometa v realnem času
-

 Podpora za IPv6 in IPv4

 Namesti se z
vašim VPS

 Poln korenski
dostop

 V živo čez
~5 minut

 Takojšnji dostop do nadzorne plošče
Ključne značilnosti
Iz brskalnika naštevajte, ustvarjajte, urejajte, omogočajte, onemogočajte in brišite odjemalce WireGuard – brez ročnega urejanja konfiguracije na strežniku.
Dovoljene omejitve IP in filtriranje požarnega zidu se uveljavljajo na strani strežnika, kar vsakemu odjemalcu omejuje dostop le do omrežij, ki jih dejansko potrebuje.
Oglejte si, kateri odjemalci so trenutno povezani, z grafikoni Tx/Rx za vsakega povezanega odjemalca.
Novemu uporabniku predajte njihov tunel prek enkratne povezave s potekom veljavnosti, namesto da konfiguracijske datoteke pošiljate prek klepeta ali e-pošte.
Zaščitite nadzorno ploščo s časovno temelječimi kodami iz katere koli aplikacije za preverjanje pristnosti – omogočeno za vsakega uporabnika na strani računa.
Telefoni, prenosniki in usmerjevalniki se povezujejo z vključenimi aplikacijami WireGuard za iOS, Android, Windows, macOS in Linux – na nobeni platformi ni lastniške odjemalske programske opreme.
Sistemske zahteve
Prikaži vse možnosti VPS
Začnite v 4 preprostih korakih
-
1
Izberite paket VPS
Izberite vire navideznega strežnika in ravni zmogljivosti, ki ustrezajo zahtevam vašega projekta.
-
2
Izberite svojo aplikacijo
Med nastavitvijo VPS preglejte našo tržnico in izberite samostojno gostovano programsko opremo, ki jo želite namestiti.
-
3
Dokončajte plačilo
Plačajte standardni račun za virtualni strežnik – samo orodje za uvajanje z enim klikom je popolnoma brezplačno.
-
4
Popolnite in dostopajte
Vaš strežnik zagotovi in samodejno namesti programsko opremo. Ko se postopek nastavitve zaključi, je vaše novo okolje popolnoma pripravljeno, da se povežete in ga uporabljate.
Podrobnosti o uvedbi
Vloga
wg-easy 15 – najnovejša izdaja 15.x, uradna slika
- Uvedeno z Docker Compose iz registrija ponudnika
- Administratorski račun je ustvarjen samodejno – brez čarovnika za nastavitev


VPN in požarni zid
WireGuard podatkovna ravnina na UDP vratih 51820
- Privzeti požarni zid nftables z zavračanjem prometa – odprta so le vrata za SSH, splet, VPN in DHCPv6 odjemalca
- IPv6 v tunelu se samodejno omogoči, ko ima VPS globalni IPv6


Spletni dostop in SSL
Nginx streže skrbniško ploščo prek HTTPS
- Spletni vmesnik je dostopen prek nginx na 443
- Privzeto je uporabljen samopodpisan certifikat – setup-ssl izda brezplačen certifikat Let's Encrypt


Licenciranje programske opreme
AGPL-3.0-samo – odprtokodno, brez licenčnin
- Ni omejitev naprav, zaklepanja funkcij ali plačljivih paketov
- Celotno besedilo licence AGPL-3.0 licence
Zakaj namestiti na INTROSERV
-


NVMe shranjevanje
Vsak VPS deluje na NVMe pogonih – hitri vhodno-izhodni dostop za zbirke podatkov, metrike in obremenjene delovne naloge.
-


Lokacije v Evropi in ZDA
Namestite blizu svoje infrastrukture in uporabnikov – nižja zakasnitev, regionalna skladnost.
-


Neomejen promet
Brez omejitev pasovne širine in brez računov za preseženo porabo – vaša mesečna cena ostaja predvidljiva.
-


Vključena sta IPv4 in IPv6
Namenski naslov IPv4 plus izvorni IPv6 pri vsakem strežniku.
-


24/7 človeška podpora
Inženirji na voljo 24 ur na dan – pravi odgovori, ne ticket boti.
-


Scale kadar koli
Nadgradite procesor, RAM ali shrambo, ko se vaše delovne obremenitve povečujejo – brez selitve.
Pogoji in meje podpore
Infrastrukturne in podporne omejitve
Naše podjetje zagotavlja infrastrukturo za Virtual Private Server in avtomatiziran skript za začetno vzpostavitev. Čeprav jamčimo razpoložljivost in delovanje vaše strojne opreme ter omrežja, naša tehnična podpora izključno pokriva težave, povezane z infrastrukturo – kot so povezljivost strežnika, stabilnost strojne opreme in obračunavanje. Pomoč pri konfiguraciji, specifični za aplikacijo, napakah programske opreme ali upravljanju uporabnikov je v pristojnosti skrbnika strežnika ali vzdrževalcev programske opreme.
Licenciranje programske opreme in skladnost
Vsa orodja na tržnici uvajajo standardne različice programske opreme tretjih oseb in so na voljo "takšna, kot so", brez kakršnih koli sprememb njihove izvorne kode. Čeprav je jedro številnih razpoložljivih aplikacij odprtokodno, lahko uporaba lastniških funkcij ali naprednih poslovnih stopenj v produkcijskih okoljih zavezuje k posebnim licenčnim pogojem ponudnika. Uporabniki morajo vse potrebne komercialne naročnine upravljati in pridobiti neposredno od razvijalcev programske opreme.
Pogosta vprašanja
-
Ali potrebujem licenco za zagon wg-easy?
Ne. Od različice 15 je wg-easy izdan pod GNU Affero General Public License v3 (AGPL-3.0-only) – popolnoma odprtokoden, brez plačljivih paketov ali omejitev naprav. Plačate le običajen račun za virtualni strežnik.
-
Kako se prijavim po uvedbi?
Ko je strežnik pripravljen, boste v svoji nadzorni plošči INTROSERV našli URL spletnega vmesnika, prijavo skrbnika in varno ustvarjeno geslo. Enaki podatki so prikazani ob prijavi prek SSH in shranjeni v /root/credentials.txt, ki je berljiv samo za root. Po prvi prijavi priporočamo, da na strani računa omogočite dvofaktorsko avtentikacijo.
-
Kako dobim veljavno SSL potrdilo?
Administratorska plošča je privzeto opremljena z omogočenim samopodpisanim potrdilom. Za izdajo brezplačnega potrdila Let's Encrypt za vašo lastno domeno ali FQDN strežnika se povežite prek SSH in zaženite skripto setup-ssl – en ukaz, brez ročne konfiguracije. Po prehodu na domeno posodobite tudi polje Host v administratorski plošči wg-easy, da bodo nove odjemalske konfiguracije uporabljale domeno kot končno točko WireGuarda.
-
Kako povežem svojo prvo napravo?
Ustvarite odjemalca v spletnem vmesniku, nato skenirajte kodo QR z uradno aplikacijo WireGuard na svojem telefonu – ali prenesite konfiguracijsko datoteko za namizne računalnike in usmerjevalnike. Tunel se vzpostavi takoj; na strani strežnika niso potrebne nobene spremembe.
-
Ali lahko preselim obstoječo namestitev wg-easy?
Da. Projekt objavlja uradni priročnik za selitev iz starejših različic wg-easy, različica 15 pa shranjuje vse – odjemalce, ključe, nastavitve – v enoten podatkovni volumen. Na svojem trenutnem strežniku naredite varnostno kopijo tega volumna, jo obnovite v volumen na novem strežniku in vaši odjemalci se bodo znova povezali na novi končni naslov.
-
Kako se obravnavajo posodobitve?
Namestitev sledi uradni veji izdaje 15.x. Pridobitev nove različice sta dva dokumentirana ukaza na strežniku – nič se ne posodobi za vašim hrbtom, natančna vrstica za posodobitev pa je shranjena v /root/credentials.txt.
-
Ali je skrbniška plošča izpostavljena internetu?
Plošča sama posluša samo na localhostu in je dosegljiva izključno prek nginx prek HTTPS. Gostiteljski požarni zid privzeto zavrže vse, razen SSH, spletnih vrat in UDP vrat za WireGuard – neposredne poti do aplikacije ali baze podatkov ni.
-
Kaj če prerastem svojo konfiguracijo?
Prepustnost WireGuarda je omejena s procesorjem, zato ko veliko naprav hkrati pošilja promet, povečajte število vCore-ov vašega VPS-ja – ponovna namestitev ni potrebna. Disk in RAM redko postaneta ozko grlo: celotno stanje wg-easy je majhna podatkovna zbirka, ne naraščajoča shramba podatkov.




