



Разверните wg-easy в один клик
Собственный WireGuard VPN, готовый за считанные минуты
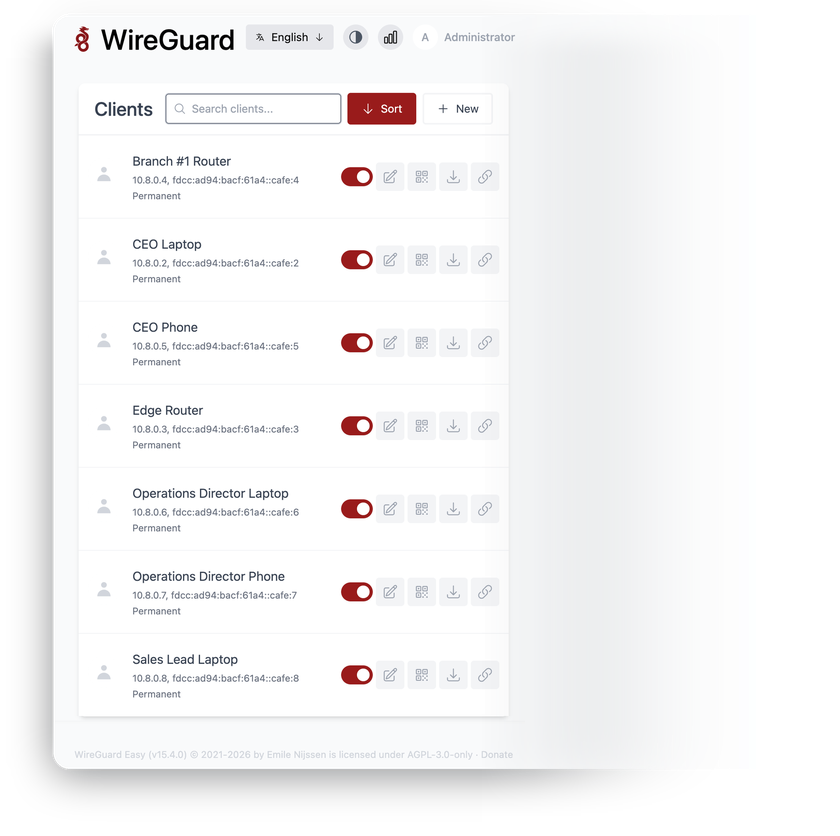
WireGuard Easy – самый популярный веб-интерфейс с открытым исходным кодом для собственного WireGuard VPN-сервера: устройствами управляют в браузере, а не правкой конфигов по SSH.
-

 Подключение устройств по QR-коду
-

 Одноразовые ссылки на конфиги
-

 Автоотключение клиентов по дате
-

 2FA через TOTP
-

 Статистика трафика в реальном времени
-

 Поддержка IPv6 и IPv4

 Устанавливается
вместе с VPS

 Полный доступ
с правами root

 Готов за
~5 минут

 Дашборд
доступен сразу
Ключевые возможности
Создавайте, редактируйте, включайте, отключайте и удаляйте клиентов WireGuard из веб-интерфейса – без ручной правки конфигов на сервере.
Ограничения allowed IPs и фильтрация файрвола применяются на стороне сервера – каждый пир видит только те сети, которые ему нужны.
Видно, какие клиенты онлайн прямо сейчас – с графиками Tx/Rx по каждому подключенному пиру.
Выдавайте новому пользователю туннель по одноразовой ссылке с истекающим сроком – вместо пересылки файлов в мессенджерах и почте.
Защитите вход одноразовыми кодами из любого аутентификатора – включается для каждого пользователя в настройках аккаунта.
Телефоны, ноутбуки и роутеры подключаются штатными приложениями WireGuard для iOS, Android, Windows, macOS и Linux – проприетарный клиент не нужен.
Системные требования
Посмотреть все варианты VPS
Четыре шага до готового приложения
-
1
Выберите тариф VPS
Подберите конфигурацию виртуального сервера – количество ядер, объем RAM и диска – под требования проекта.
-
2
Выберите приложение
На шаге настройки VPS откройте каталог маркетплейса и укажите self-hosted приложение для установки.
-
3
Оплатите заказ
Оплачивается только VPS по обычному тарифу. Установка приложения из маркетплейса не тарифицируется.
-
4
Получите доступ
Сервер разворачивается, приложение устанавливается автоматически. После завершения установки среда готова к подключению.
Сведения об установке
Сведения об установке
wg-easy 15 – актуальный релиз ветки 15.x, официальный образ
- Деплой официального образа ghcr.io/wg-easy/wg-easy через Docker Compose
- Аккаунт администратора создается автоматически – без мастера настройки


VPN и файрвол
WireGuard на UDP-порту 51820, готов к первому клиенту
- Файрвол nftables с политикой drop – открыты только SSH, веб-порты, VPN и DHCPv6-клиент
- IPv6 внутри туннеля включается автоматически, если у VPS есть глобальный IPv6


Веб-доступ и SSL
Nginx отдает панель администратора по HTTPS
- Веб-интерфейс открыт через nginx на порту 443
- Самоподписанный сертификат включен по умолчанию – скрипт setup-ssl выпускает сертификат Let's Encrypt


Лицензирование ПО
AGPL-3.0-only – открытый исходный код
- Без лимитов на устройства, платных функций и тарифов
- Полный текст лицензии AGPL-3.0
Почему INTROSERV
-


NVMe-диски
Все VPS работают на NVMe – быстрый ввод-вывод для баз данных, метрик и нагруженных сервисов.
-


Локации в Европе и США
Разворачивайте ближе к своей инфраструктуре и пользователям: меньше задержки, проще с региональными требованиями.
-


Безлимитный трафик
Без ограничений по объему трафика и доплат за перерасход – стоимость месяца предсказуема.
-


IPv4 и IPv6 в комплекте
Выделенный IPv4-адрес и нативный IPv6 на каждом сервере.
-


Поддержка 24/7
Инженеры на дежурстве круглосуточно – отвечают люди, а не автоответчик.
-


Апгрейд в любой момент
Увеличивайте CPU, RAM и диск по мере роста нагрузки – без переустановки и миграции.
Границы ответственности и условия поддержки
Инфраструктура и границы поддержки
INTROSERV предоставляет инфраструктуру VPS и скрипт автоматической установки для первичного развертывания. Мы отвечаем за доступность и производительность оборудования и сети, а техническая поддержка работает по инфраструктурным вопросам: подключение к серверу, стабильность оборудования, биллинг. Настройка конкретных приложений, разбор их ошибок и управление учетными записями пользователей остаются на стороне администратора сервера или сопровождающих проекта.
Лицензирование ПО и соответствие требованиям
Приложения маркетплейса устанавливаются в стандартных сборках сторонних разработчиков, без изменений в исходном коде, и предоставляются «как есть». Ядро большинства приложений распространяется с открытым исходным кодом, однако проприетарные функции и корпоративные редакции в продакшене могут требовать отдельной лицензии вендора. Коммерческие подписки клиент оформляет самостоятельно и напрямую у разработчика ПО.
FAQ
-
Нужна ли лицензия для работы wg-easy?
Нет. Начиная с версии 15, wg-easy распространяется под лицензией GNU Affero General Public License v3 (AGPL-3.0-only) – полностью открытый исходный код, без платных тарифов и лимитов на устройства. Оплачивается только виртуальный сервер по обычному тарифу.
-
Как войти в приложение после развертывания?
После выдачи сервера в вашей панели INTROSERV появятся адрес веб-интерфейса, логин администратора и сгенерированный пароль. Те же данные показываются при входе по SSH и лежат на сервере в /root/credentials.txt, доступном только root. После первого входа рекомендуем включить двухфакторную аутентификацию на странице аккаунта.
-
Как получить действительный SSL-сертификат?
Панель поставляется с самоподписанным сертификатом. Чтобы выпустить бесплатный сертификат Let's Encrypt для своего домена или FQDN сервера, подключитесь по SSH и запустите скрипт setup-ssl – одна команда, без ручной настройки. После перехода на домен обновите поле Host в панели wg-easy, чтобы новые клиентские конфиги использовали домен как endpoint WireGuard.
-
Как подключить первое устройство?
Создайте клиента в веб-интерфейсе и отсканируйте QR-код официальным приложением WireGuard на телефоне – или скачайте файл конфигурации для компьютера или роутера. Туннель поднимается сразу, на сервере ничего менять не нужно.
-
Можно ли перенести существующую инсталляцию wg-easy?
Да. У проекта есть официальное руководство по миграции со старых версий wg-easy, а версия 15 хранит клиентов, ключи и настройки в одном Docker-томе. Сделайте бэкап тома на текущем сервере, восстановите его на новом – и пиры переподключатся к новому endpoint.
-
Как устанавливаются обновления?
Установка следует официальной ветке релизов 15.x. Обновление – две команды на сервере, записанные в /root/credentials.txt: ничего не обновляется без вашего ведома, root-доступ остается у вас.
-
Доступна ли панель администратора из интернета?
Сама панель слушает только localhost и доступна исключительно через nginx по HTTPS. Файрвол хоста по умолчанию отбрасывает любой трафик, кроме SSH, веб-портов и UDP-порта WireGuard – прямого пути к приложению и базе нет.
-
Что делать, если конфигурации VPS перестанет хватать?
Пропускная способность WireGuard упирается в CPU: когда много устройств качают одновременно, увеличьте число vCPU вашего VPS – без переустановки. Диск и память узким местом почти не бывают: состояние wg-easy – небольшая база, а не растущее хранилище.




