



Wdróż wg-easy jednym kliknięciem
Twój własny VPN WireGuard, gotowy w kilka minut
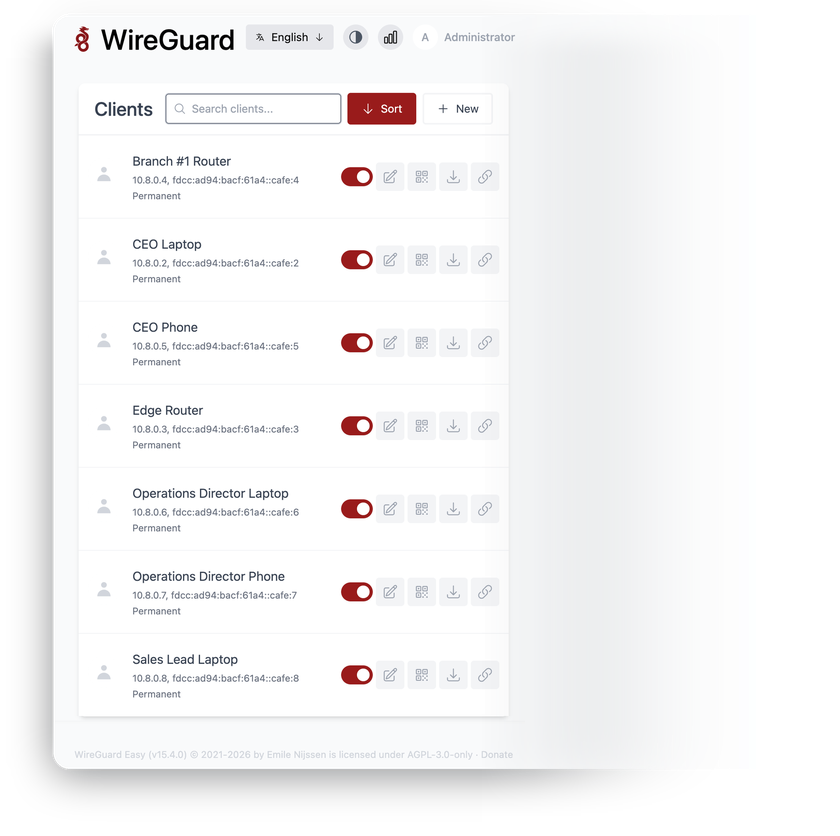
WireGuard Easy to najpopularniejszy otwartoźródłowy interfejs webowy do uruchamiania samodzielnie hostowanego serwera VPN WireGuard – zarządzaj urządzeniami z poziomu przeglądarki zamiast edytować konfiguracje przez SSH.
-

 Dodaj urządzenia za pomocą kodów QR
-

 Jednorazowe linki konfiguracyjne
-

 Daty wygaśnięcia klienta
-

 Logowanie dwuskładnikowe TOTP
-

 Statystyki ruchu w czasie rzeczywistym
-

 Obsługa IPv6 i IPv4

 Instaluje się z
twoim VPS

 Pełny dostęp
root

 Na żywo za
~5 minuty

 Szybki dostęp do panelu
Kluczowe cechy
Wyświetlaj, twórz, edytuj, włączaj, wyłączaj i usuwaj klientów WireGuard z poziomu przeglądarki – bez ręcznego edytowania konfiguracji na serwerze.
Dozwolone ograniczenia adresów IP oraz filtrowanie zapory są egzekwowane po stronie serwera, ograniczając każdego peera do sieci, których faktycznie potrzebuje.
Zobacz, którzy klienci są teraz online, wraz z wykresami Tx/Rx dla każdego połączonego peera.
Przekaż nowemu użytkownikowi jego tunel za pomocą jednorazowego linku z wygasającym terminem ważności, zamiast wysyłać pliki konfiguracyjne przez czat lub e-mail.
Chroń pulpit za pomocą kodów czasowych z dowolnej aplikacji uwierzytelniającej – włączane indywidualnie dla użytkownika na stronie konta.
Telefony, laptopy i routery łączą się za pomocą standardowych aplikacji WireGuard dla systemów iOS, Android, Windows, macOS i Linux – bez żadnego zastrzeżonego oprogramowania klienckiego na żadnej platformie.
Wymagania systemowe
Zobacz wszystkie opcje VPS
Zacznij w 4 prostych krokach
-
1
Wybierz plan VPS
Wybierz zasoby serwera wirtualnego i poziomy wydajności, które odpowiadają wymaganiom Twojego projektu.
-
2
Wybierz swoją aplikację
Przeglądaj nasz marketplace podczas konfiguracji VPS i wybierz samodzielnie hostowane oprogramowanie, które chcesz wdrożyć.
-
3
Dokończ płatność
Opłać standardową fakturę za serwer wirtualny – samo narzędzie do wdrożenia jednym kliknięciem jest całkowicie bezpłatne.
-
4
Kompletuj i uzyskuj dostęp
Twój serwer dokonuje provisioning i automatycznie instaluje oprogramowanie. Po zakończeniu procesu konfiguracji Twoje nowe środowisko jest w pełni gotowe do połączenia i użycia.
Szczegóły wdrożenia
Aplikacja
wg-easy 15 – najnowsza wersja 15.x, oficjalny obraz
- Wdrożone za pomocą Docker Compose z rejestru dostawcy
- Konto administratora tworzone automatycznie – bez kreatora konfiguracji


VPN i zapora sieciowa
Warstwa danych WireGuard na porcie UDP 51820
- Zapora nftables z domyślnym odrzucaniem ruchu – otwarte tylko porty SSH, WWW, VPN i klienta DHCPv6
- Tunel IPv6 włącza się automatycznie, gdy VPS ma globalny adres IPv6


Dostęp do sieci i SSL
Nginx udostępniający panel administracyjny przez HTTPS
- Interfejs WWW dostępny przez nginx na porcie 443
- Domyślnie samopodpisany certyfikat – setup-ssl wystawia bezpłatny certyfikat Let's Encrypt


Licencjonowanie oprogramowania
AGPL-3.0-only – open-source, bez opłat licencyjnych
- Brak limitów urządzeń, blokad funkcji ani płatnych planów
- Pełny tekst licencji AGPL-3.0
Dlaczego wdrożyć na INTROSERV
-


Pamięć masowa NVMe
Każdy VPS działa na dyskach NVMe – szybkie I/O dla baz danych, metryk i intensywnych obciążeń.
-


Lokalizacje w Europie i USA
Wdróż blisko swojej infrastruktury i użytkowników – niższe opóźnienia, zgodność regionalna.
-


Nielimitowany transfer danych
Brak limitów transferu i brak opłat za przekroczenie – Twoja miesięczna cena pozostaje przewidywalna.
-


IPv4 i IPv6 w zestawie
Dedykowany adres IPv4 oraz natywny IPv6 z każdym serwerem.
-


Wsparcie ludzkie 24/7
Inżynierowie na dyżurze przez całą dobę – prawdziwe odpowiedzi, nie boty do zgłoszeń.
-


Skaluj w dowolnym momencie
Rozszerzaj CPU, RAM lub pamięć masową wraz ze wzrostem obciążenia — bez migracji.
Warunki i zakres wsparcia
Ograniczenia infrastruktury i wsparcia
Nasza firma zapewnia infrastrukturę wirtualnego serwera prywatnego oraz skrypt automatyzujący początkowe wdrożenie. Chociaż gwarantujemy dostępność i wydajność Twojego sprzętu oraz sieci, nasze wsparcie techniczne obejmuje wyłącznie kwestie związane z infrastrukturą — takie jak łączność z serwerem, stabilność sprzętu oraz rozliczenia. Pomoc w zakresie konfiguracji specyficznej dla aplikacji, błędów oprogramowania lub zarządzania użytkownikami leży w gestii administratora serwera lub osób utrzymujących oprogramowanie.
Licencjonowanie oprogramowania i zgodność
Wszystkie narzędzia dostępne na rynku wdrażają standardowe wersje produktów oprogramowania firm trzecich i są udostępniane „w stanie, w jakim są”, bez żadnych modyfikacji ich oryginalnego kodu. Chociaż rdzeń wielu dostępnych aplikacji ma charakter open source, korzystanie z funkcji własnościowych lub zaawansowanych wersji korporacyjnych w środowiskach produkcyjnych może podlegać szczególnym warunkom licencyjnym określonym przez dostawcę. Użytkownicy muszą samodzielnie zarządzać wszelkimi wymaganymi subskrypcjami komercyjnymi i nabywać je bezpośrednio od twórców oprogramowania.
FAQ
-
Czy potrzebuję licencji, aby uruchomić wg-easy?
Nie. Od wersji 15 wg-easy jest wydawany na licencji GNU Affero General Public License v3 (AGPL-3.0-only) – w pełni open source, bez płatnych planów ani limitów urządzeń. Płacisz jedynie standardowy rachunek za serwer wirtualny.
-
Jak zalogować się po wdrożeniu?
Gdy serwer zostanie uruchomiony, w panelu INTROSERV znajdziesz adres URL interfejsu webowego, login administratora oraz bezpiecznie wygenerowane hasło. Te same dane są wyświetlane podczas logowania SSH i zapisane w pliku /root/credentials.txt, dostępnym wyłącznie dla użytkownika root. Po pierwszym logowaniu zalecamy włączenie uwierzytelniania dwuskładnikowego na stronie konta.
-
Jak mogę uzyskać ważny certyfikat SSL?
Panel administracyjny jest domyślnie dostarczany z włączonym certyfikatem samopodpisanym. Aby wystawić bezpłatny certyfikat Let’s Encrypt dla własnej domeny lub FQDN serwera, połącz się przez SSH i uruchom skrypt setup-ssl — jedna komenda, bez ręcznej konfiguracji. Po przełączeniu na domenę zaktualizuj także pole Host w panelu administracyjnym wg-easy, aby nowe konfiguracje klientów używały domeny jako punktu końcowego WireGuard.
-
Jak podłączyć moje pierwsze urządzenie?
Utwórz klienta w interfejsie webowym, a następnie zeskanuj kod QR oficjalną aplikacją WireGuard na telefonie — albo pobierz plik konfiguracyjny dla komputerów i routerów. Tunel zostanie uruchomiony natychmiast; po stronie serwera nie są potrzebne żadne zmiany.
-
Czy mogę przenieść istniejącą instalację wg-easy?
Tak. Projekt publikuje oficjalny przewodnik migracji dla przejścia ze starszych wersji wg-easy, a wersja 15 przechowuje wszystko – klientów, klucze, ustawienia – w jednym wolumenie danych. Wykonaj kopię zapasową tego wolumenu na bieżącym serwerze, przywróć ją do wolumenu na nowym serwerze, a Twoi peery ponownie połączą się z nowym punktem końcowym.
-
Jak są obsługiwane aktualizacje?
Wdrożenie śledzi oficjalną gałąź wydawniczą 15.x. Pobranie nowej wersji to dwa udokumentowane polecenia na serwerze – nic nie aktualizuje się za Twoimi plecami, a dokładna linia aktualizacji jest zapisana w /root/credentials.txt.
-
Czy panel administracyjny jest wystawiony do internetu?
Sam panel nasłuchuje wyłącznie na localhost i jest dostępny wyłącznie przez nginx przez HTTPS. Zapora hosta domyślnie odrzuca wszystko poza SSH, portami WWW oraz portem UDP WireGuard — nie ma bezpośredniej ścieżki do aplikacji ani bazy danych.
-
Co jeśli przestanę mieścić się w mojej konfiguracji?
Przepustowość WireGuard jest ograniczona przez CPU, więc gdy wiele urządzeń jednocześnie przesyła ruch, zwiększ liczbę vCore’ów swojego VPS-a — ponowna instalacja nie jest საჭირო. Dysk i RAM rzadko stają się wąskim gardłem: cały stan wg-easy to niewielka baza danych, a nie rosnący magazyn danych.




