



Distribuisci wg-easy con un clic
Il tuo VPN WireGuard personale, pronto in pochi minuti
WireGuard Easy è l'interfaccia web open source più popolare per eseguire un server VPN WireGuard self-hosted: gestisci i dispositivi dal browser invece di modificare le configurazioni tramite SSH.
-

 Aggiungi dispositivi con codici QR
-

 Link di configurazione una tantum
-

 Date di scadenza del cliente
-

 Accesso a due fattori TOTP
-

 Statistiche del traffico in tempo reale
-

 Supporto IPv6 e IPv4

 Si installa con
il tuo VPS

 Accesso completo alla root

 In diretta tra
~5 minuti

 Accesso istantaneo al dashboard
Caratteristiche principali
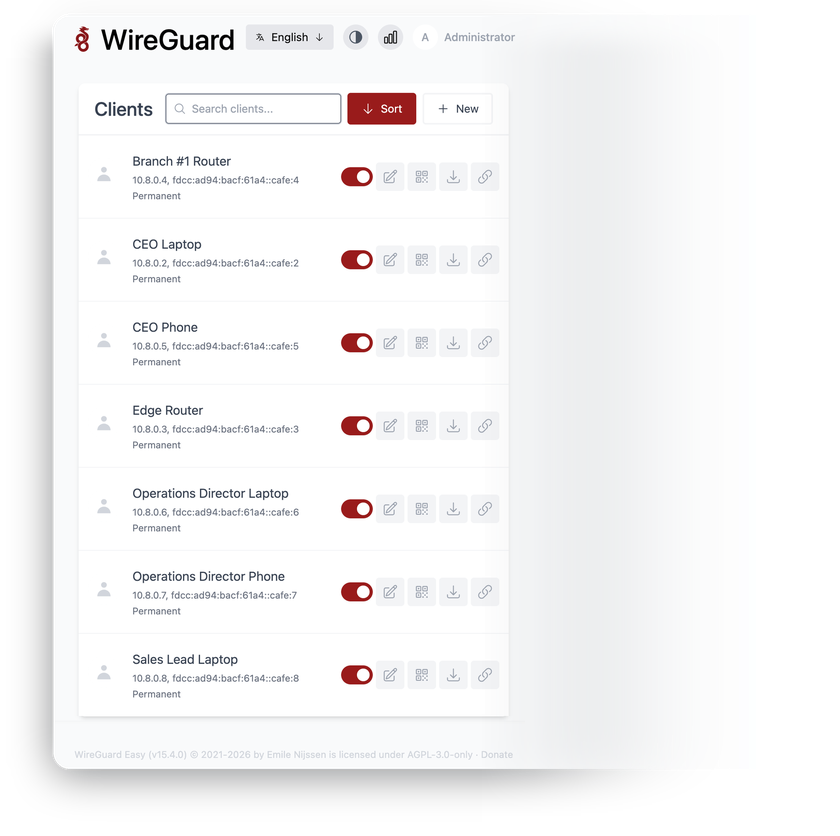
Elenca, crea, modifica, abilita, disabilita ed elimina i client WireGuard dal browser – nessuna modifica manuale della configurazione sul server.
Le restrizioni IP consentite e il filtraggio del firewall vengono applicati lato server, limitando ciascun peer alle reti di cui ha effettivamente bisogno.
Vedi quali client sono online in questo momento, con grafici Tx/Rx per ogni peer connesso.
Fornisci a un nuovo utente il proprio tunnel tramite un link monouso in scadenza invece di inviare file di configurazione via chat o email.
Proteggi la dashboard con codici basati sul tempo provenienti da qualsiasi app di autenticazione – abilitato per utente dalla pagina dell'account.
I telefoni, i laptop e i router si collegano con le app standard di WireGuard per iOS, Android, Windows, macOS e Linux – nessun software client proprietario su alcuna piattaforma.
Requisiti di sistema
Visualizza tutte le opzioni VPS
Inizia in 4 semplici passaggi
-
1
Seleziona un piano VPS
Scegli le risorse e i livelli di prestazioni del server virtuale che si adattano ai requisiti del tuo progetto.
-
2
Scegli la tua applicazione
Esplora il nostro marketplace durante la configurazione del VPS e seleziona il software self-hosted che desideri distribuire.
-
3
Completa il pagamento
Paga la fattura standard del server virtuale – lo strumento di distribuzione con un solo clic è completamente gratuito.
-
4
Completa e accedi
Il tuo server esegue il provisioning e installa automaticamente il software. Una volta completato il processo di configurazione, il tuo nuovo ambiente è completamente pronto per connetterti e utilizzarlo.
Dettagli di distribuzione
Applicazione
wg-easy 15 – ultima versione 15.x, immagine ufficiale
- Distribuito con Docker Compose dal registry del vendor
- Account amministratore creato automaticamente – nessun wizard di configurazione


VPN e firewall
Data plane WireGuard sulla porta UDP 51820
- Firewall nftables con policy di default-drop – aperte solo le porte SSH, web, VPN e client DHCPv6
- IPv6 del tunnel si abilita automaticamente quando il VPS dispone di IPv6 globale


Accesso web e SSL
Nginx che serve il pannello di amministrazione tramite HTTPS
- Interfaccia web raggiungibile tramite nginx sulla porta 443
- Certificato autofirmato per impostazione predefinita – setup-ssl emette un certificato gratuito Let's Encrypt


Licenze software
AGPL-3.0-solo – open source, senza costi di licenza
- Nessun limite di dispositivi, limitazioni funzionali o livelli a pagamento
- Testo completo della licenza AGPL-3.0
Perché distribuire su INTROSERV
-


Archiviazione NVMe
Ogni VPS funziona su unità NVMe: I/O veloce per database, metriche e carichi di lavoro intensi.
-


Località in Europa e negli Stati Uniti
Distribuisci vicino alla tua infrastruttura e ai tuoi utenti – latenza ridotta, conformità regionale.
-


Traffico illimitato
Nessun limite di banda e nessun costo extra per il superamento della soglia: il tuo prezzo mensile rimane prevedibile.
-


IPv4 e IPv6 inclusi
Un indirizzo IPv4 dedicato più IPv6 nativo con ogni server.
-


supporto umano 24 ore su 24, 7 giorni su 7
Ingegneri di turno 24 ore su 24, risposte reali, non chatbot di ticket.
-


Scalare in qualsiasi momento
Aggiorna CPU, RAM o storage man mano che il tuo carico di lavoro cresce, senza dover migrare.
Termini e limiti del supporto
Limiti di infrastruttura e supporto
La nostra azienda fornisce l’infrastruttura Virtual Private Server e lo script di automazione per la distribuzione iniziale. Pur garantendo la disponibilità e le prestazioni del vostro hardware e della rete, il nostro supporto tecnico copre esclusivamente i problemi relativi all’infrastruttura, come la connettività del server, la stabilità dell’hardware e la fatturazione. L’assistenza per la configurazione specifica delle applicazioni, i bug del software o la gestione degli utenti è responsabilità dell’amministratore del server o dei manutentori del software.
Licenze software e conformità
Tutti gli strumenti del marketplace distribuiscono versioni standard di prodotti software di terze parti e sono forniti "così come sono", senza modifiche al codice originale. Sebbene il nucleo di molte applicazioni disponibili sia open source, l'uso di funzionalità proprietarie o di livelli enterprise avanzati in ambienti di produzione può essere soggetto ai termini di licenza specifici del fornitore. Gli utenti devono gestire e acquistare direttamente dagli sviluppatori del software eventuali abbonamenti commerciali necessari.
FAQ
-
Ho bisogno di una licenza per eseguire wg-easy?
No. Dalla versione 15, wg-easy è rilasciato sotto la GNU Affero General Public License v3 (AGPL-3.0-only) – completamente open source, senza piani a pagamento né limiti di dispositivi. Si paga solo la normale fattura del server virtuale.
-
Come accedo dopo il deployment?
Una volta che il server sarà stato provisioned, troverai l’URL dell’interfaccia web, il login amministratore e una password generata in modo sicuro nel tuo pannello INTROSERV. Gli stessi dettagli vengono mostrati all’accesso SSH e salvati in /root/credentials.txt, leggibile solo da root. Dopo il primo accesso, ti consigliamo di abilitare l’autenticazione a due fattori dalla pagina dell’account.
-
Come ottengo un certificato SSL valido?
Il pannello di amministrazione viene fornito con un certificato autofirmato abilitato per impostazione predefinita. Per emettere un certificato gratuito Let’s Encrypt per il tuo dominio o per l’FQDN del server, connettiti via SSH ed esegui lo script setup-ssl: un solo comando, nessuna configurazione manuale. Dopo aver passato a un dominio, aggiorna anche il campo Host nel pannello di amministrazione di wg-easy, in modo che le nuove configurazioni client utilizzino il dominio come endpoint WireGuard.
-
Come collego il mio primo dispositivo?
Crea un client nell'interfaccia web, quindi scansiona il codice QR con l'app ufficiale WireGuard sul tuo telefono, oppure scarica il file di configurazione per desktop e router. Il tunnel si attiva immediatamente; non sono necessarie modifiche lato server.
-
Posso migrare un’installazione esistente di wg-easy?
Sì. Il progetto pubblica una guida ufficiale alla migrazione per passare dalle versioni precedenti di wg-easy, e la versione 15 memorizza tutto – client, chiavi, impostazioni – in un unico volume dati. Esegui il backup di quel volume sul tuo server attuale, ripristinalo nel volume sul nuovo server e i tuoi peer si ricollegheranno al nuovo endpoint.
-
Come vengono gestiti gli aggiornamenti?
La distribuzione segue il ramo ufficiale di rilascio 15.x. Scaricare una nuova versione richiede due comandi documentati sul server: nulla si aggiorna alle tue spalle e la riga esatta di aggiornamento è memorizzata in /root/credentials.txt.
-
Il pannello di amministrazione è esposto su Internet?
Il pannello stesso ascolta solo su localhost ed è raggiungibile esclusivamente tramite nginx su HTTPS. Il firewall dell’host, per impostazione predefinita, blocca tutto tranne SSH, le porte web e la porta UDP di WireGuard: non esiste alcun percorso diretto verso l’applicazione o il database.
-
E se supero la mia configurazione?
La velocità di WireGuard è limitata dalla CPU, quindi quando molti dispositivi inviano traffico contemporaneamente, aumenta il numero di vCore del tuo VPS — non è necessaria alcuna reinstallazione. Disco e RAM diventano raramente il collo di bottiglia: l’intero stato di wg-easy è un piccolo database, non un archivio dati in crescita.




