



Implementirajte wg-easy jednim klikom
Tvoj vlastiti WireGuard VPN, spreman za nekoliko minuta
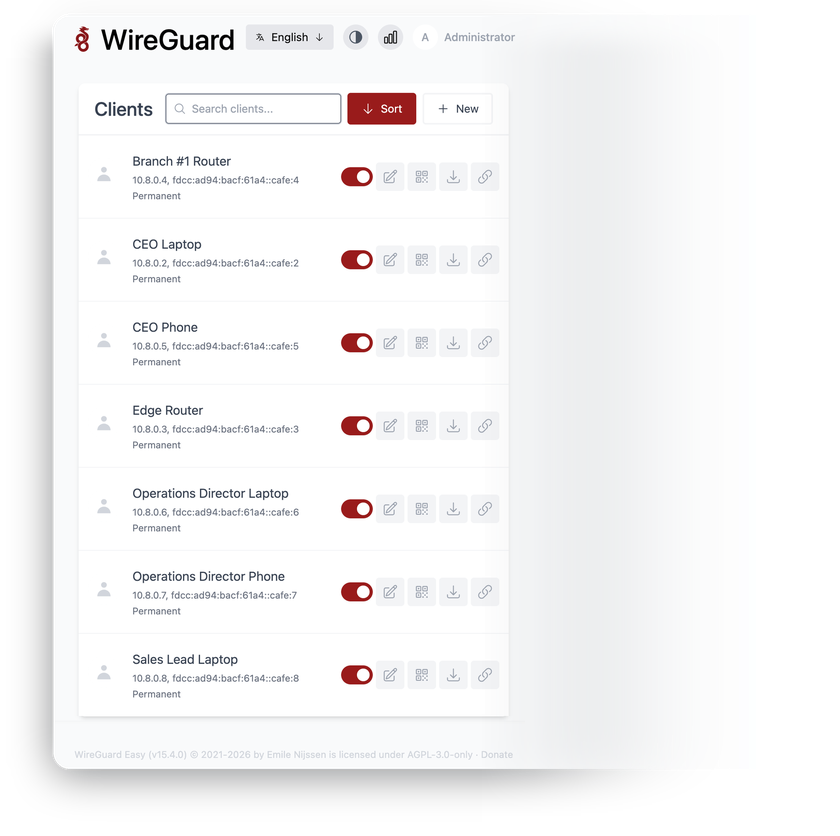
WireGuard Easy je najpopularnije otvoreno web sučelje za pokretanje self-hosted WireGuard VPN poslužitelja – upravljajte uređajima iz preglednika umjesto uređivanjem konfiguracija putem SSH-a.
-

 Dodaj uređaje s QR kodovima
-

 Jednokratne konfiguracijske poveznice
-

 Datumi isteka klijenta
-

 Statistika prometa u stvarnom vremenu
-

 Podrška za IPv6 i IPv4
-

 Prijava s dvofaktorskom autentifikacijom TOTP

 Instalira se s
vašim VPS-om

 Potpuni root
pristup

 Uživo za
~5 minuta

 Trenutačni pristup
nadzornoj ploči
Ključne značajke
Popisujte, stvarajte, uređujte, omogućujte, onemogućujte i brišite WireGuard klijente iz preglednika – bez ručnog uređivanja konfiguracije na poslužitelju.
Dopuštena IP ograničenja i filtriranje vatrozidom provode se na strani poslužitelja, ograničavajući svakog peer-a na mreže koje mu zaista trebaju.
Pogledajte koji su klijenti trenutačno na mreži, uz Tx/Rx grafikone za svakog povezanog peer-a.
Predajte novom korisniku njegov tunel putem jednokratne poveznice kojoj istječe rok umjesto slanja konfiguracijskih datoteka putem chata ili e-pošte.
Zaštitite nadzornu ploču vremenski temeljenim kodovima iz bilo koje aplikacije za autentifikaciju – omogućuje se po korisniku sa stranice računa.
Telefoni, prijenosna računala i usmjerivači povezuju se sa standardnim aplikacijama WireGuard za iOS, Android, Windows, macOS i Linux – bez vlasničkog softvera za klijente na bilo kojoj platformi.
Sistemski zahtjevi
Pogledajte sve VPS opcije
Započnite u 4 jednostavna koraka
-
1
Odaberite VPS paket
Odaberite resurse virtualnog poslužitelja i razine performansi koje odgovaraju zahtjevima vašeg projekta.
-
2
Odaberite svoju aplikaciju
Pregledajte naše tržište tijekom postavljanja VPS-a i odaberite self-hosted softver koji želite implementirati.
-
3
Dovršite plaćanje
Platite standardni račun za virtualni poslužitelj – sam alat za 1-klik implementaciju u potpunosti je besplatan.
-
4
Dovršite i pristupite
Vaš poslužitelj osigurava i automatski instalira softver. Nakon što se postupak postavljanja dovrši, vaše novo okruženje u potpunosti je spremno za povezivanje i upotrebu.
Detalji implementacije
Prijava
wg-easy 15 – najnovije izdanje 15.x, službena slika
- Postavljeno pomoću Docker Composea iz dobavljačkog registra
- Administratorski račun stvara se automatski – bez čarobnjaka za postavljanje


VPN i vatrozid
WireGuard podatkovna ravnina na UDP portu 51820
- nftables vatrozid s podrazumijevanim odbijanjem — otvoreni su samo SSH, web, VPN i DHCPv6 klijentski portovi
- IPv6 tunel se automatski omogućuje kada VPS ima globalni IPv6


Pristup webu i SSL
Nginx poslužuje administratorsku ploču putem HTTPS-a
- Web sučelje dostupno je putem nginx-a na portu 443
- Samopotpisani certifikat je zadano postavljen – setup-ssl izdaje besplatan Let's Encrypt certifikat


Licenciranje softvera
AGPL-3.0-only – otvorenog koda, bez naknada za licencu
- Nema ograničenja uređaja, zaključanih značajki ni plaćenih razina
- Potpun tekst licence AGPL-3.0
Zašto implementirati na INTROSERV-u
-


NVMe pohrana
Svaki VPS radi na NVMe pogonima – brzi I/O za baze podataka, metrike i opterećena radna opterećenja.
-


Lokacije u Europi i SAD-u
Postavite blizu svoje infrastrukture i korisnika – niža latencija, regionalna usklađenost.
-


Neograničen promet
Bez ograničenja propusnosti i bez računa za prekoračenje – vaša mjesečna cijena ostaje predvidljiva.
-


Uključeni IPv4 i IPv6
Namjenska IPv4 adresa plus izvorni IPv6 uz svaki poslužitelj.
-


24/7 ljudska podrška
Inženjeri su dežurni 24 sata dnevno – stvarni odgovori, a ne botovi za tikete.
-


Skalirajte u bilo kojem trenutku
Nadogradite CPU, RAM ili pohranu kako vaše opterećenje raste – bez migracije.
Uvjeti i granice podrške
Ograničenja infrastrukture i podrške
Naša tvrtka osigurava infrastrukturu Virtual Private Servera i skriptu za automatizaciju početnog postavljanja. Iako jamčimo dostupnost i performanse vašeg hardvera i mreže, naša tehnička podrška isključivo pokriva probleme vezane uz infrastrukturu – kao što su povezivost poslužitelja, stabilnost hardvera i naplata. Pomoć pri konfiguraciji specifičnoj za aplikaciju, softverskim pogreškama ili upravljanju korisnicima odgovornost je administratora poslužitelja ili održavatelja softvera.
Licenciranje softvera i usklađenost
Svi alati na tržištu implementiraju standardne verzije softverskih proizvoda trećih strana i pružaju se „kakvi jesu“, bez izmjena izvornog koda. Iako je jezgra mnogih dostupnih aplikacija otvorenog koda, korištenje vlasničkih značajki ili naprednih enterprise razina u produkcijskim okruženjima može podlijegati specifičnim uvjetima licenciranja dobavljača. Korisnici moraju samostalno upravljati i nabaviti sve potrebne komercijalne pretplate izravno od razvojnih programera softvera.
Česta pitanja
-
Trebam li licencu za pokretanje wg-easy?
Ne. Od verzije 15, wg-easy se objavljuje pod GNU Affero General Public License v3 (AGPL-3.0-only) – potpuno otvorenog koda, bez plaćenih razina ili ograničenja uređaja. Plaćate samo standardni račun za virtualni poslužitelj.
-
Kako se prijaviti nakon implementacije?
Nakon što je poslužitelj provisioniran, pronaći ćete URL web sučelja, administratorsku prijavu i sigurno generiranu lozinku u svojoj INTROSERV nadzornoj ploči. Isti su podaci prikazani pri SSH prijavi i pohranjeni u /root/credentials.txt, čitljivi samo za root korisnika. Nakon prve prijave preporučujemo omogućavanje dvofaktorske autentifikacije na stranici računa.
-
Kako mogu dobiti važeći SSL certifikat?
Administratorska ploča dolazi s omogućenim samopotpisanim certifikatom prema zadanim postavkama. Za izdavanje besplatnog Let's Encrypt certifikata za vlastitu domenu ili FQDN poslužitelja, spojite se putem SSH-a i pokrenite skriptu setup-ssl – jedna naredba, bez ručne konfiguracije. Nakon prebacivanja na domenu, ažurirajte i polje Host u administracijskoj ploči wg-easyja, kako bi nove konfiguracije klijenata koristile domenu kao WireGuard krajnju točku.
-
Kako povezati svoj prvi uređaj?
Stvorite klijenta u web sučelju, zatim skenirajte QR kod službenom aplikacijom WireGuard na telefonu – ili preuzmite konfiguracijsku datoteku za stolna računala i usmjerivače. Tunel se odmah uspostavlja; na strani poslužitelja nisu potrebne nikakve promjene.
-
Mogu li migrirati postojeću wg-easy instalaciju?
Da. Projekt objavljuje službeni vodič za migraciju s ranijih verzija wg-easyja, a verzija 15 pohranjuje sve – klijente, ključeve, postavke – u jedan podatkovni volumen. Sigurnosno kopirajte taj volumen na svom trenutnom poslužitelju, vratite ga u volumen na novom, i vaši će se peerovi ponovno povezati na novu krajnju točku.
-
Kako se ažuriranja obrađuju?
Implementacija prati službenu granu izdanja 15.x. Povlačenje nove verzije sastoji se od dvije dokumentirane naredbe na poslužitelju – ništa se ne ažurira iza vaših leđa, a točna linija za ažuriranje pohranjena je u /root/credentials.txt.
-
Je li administratorska ploča izložena internetu?
Sama upravljačka ploča sluša samo na localhostu i dostupna je isključivo putem nginxa preko HTTPS-a. Vatrozid hosta po zadanom odbacuje sve osim SSH-a, web portova i UDP porta za WireGuard – ne postoji izravan pristup aplikaciji ili bazi podataka.
-
Što ako prerastem svoju konfiguraciju?
Propusnost WireGuarda ograničena je procesorom, pa kada mnogi uređaji istodobno šalju promet, povećajte broj vCore procesora svog VPS-a – nije potrebna ponovna instalacija. Disk i RAM rijetko postaju usko grlo: cjelokupno stanje wg-easyja mala je baza podataka, a ne pohrana podataka koja raste.




