



Розгорніть wg-easy в один клік
Власний WireGuard VPN, готовий за лічені хвилини
WireGuard Easy – найпопулярніший веб-інтерфейс з відкритим вихідним кодом для власного WireGuard VPN-сервера: пристроями керують у браузері, а не редагуванням конфігів по SSH.
-

 Підключення пристроїв за QR-кодом
-

 Одноразові посилання на конфіги
-

 Автовідключення клієнтів за датою
-

 2FA через TOTP
-

 Статистика трафіку в реальному часі
-

 Підтримка IPv6 та IPv4

 Встановлюється
разом із VPS

 Повний доступ
з правами root

 Готовий за
~5 хвилин

 Дашборд
доступний одразу
Ключові можливості
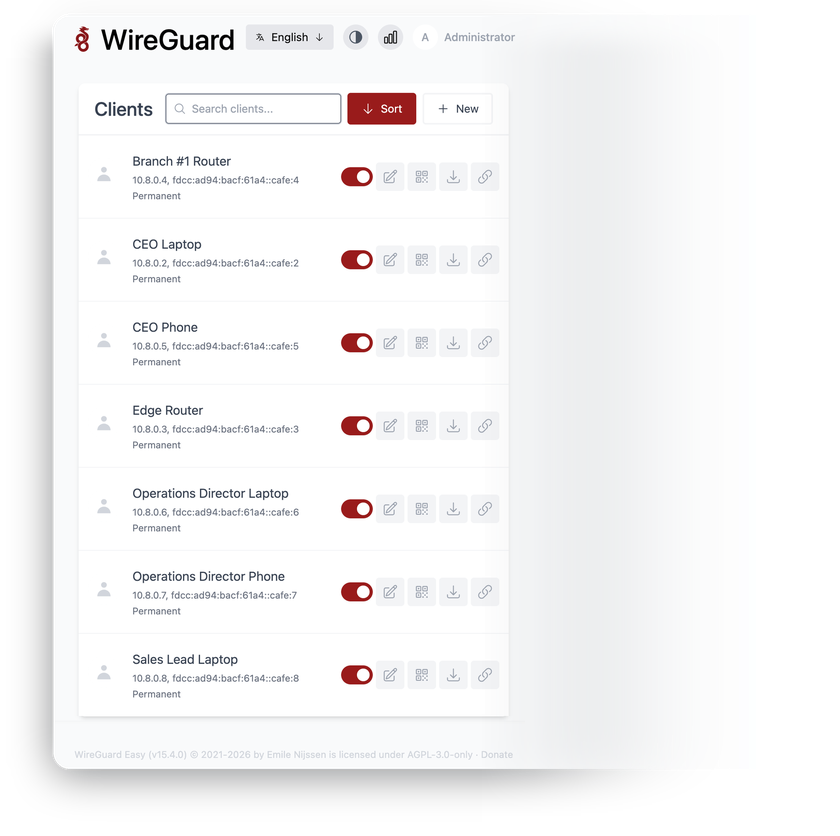
Створюйте, редагуйте, вмикайте, вимикайте та видаляйте клієнтів WireGuard із веб-інтерфейсу – без ручного редагування конфігів на сервері.
Обмеження allowed IPs і фільтрація файрвола застосовуються на боці сервера – кожен пір бачить лише ті мережі, які йому потрібні.
Видно, які клієнти онлайн прямо зараз – з графіками Tx/Rx по кожному підключеному пиру.
Видавайте новому користувачу тунель за одноразовим посиланням із терміном дії, що спливає – замість пересилання файлів у месенджерах і поштою.
Захистіть вхід одноразовими кодами з будь-якого автентифікатора – вмикається для кожного користувача в налаштуваннях облікового запису.
Телефони, ноутбуки та роутери підключаються штатними застосунками WireGuard для iOS, Android, Windows, macOS і Linux – пропрієтарний клієнт не потрібен.
Системні вимоги
Переглянути всі варіанти VPS
Чотири кроки до готового застосунку
-
1
Виберіть тариф VPS
Підберіть конфігурацію віртуального сервера – кількість ядер, обсяг RAM і диска – під вимоги проєкту.
-
2
Виберіть застосунок
На кроці налаштування VPS відкрийте каталог маркетплейсу та вкажіть self-hosted застосунок для встановлення.
-
3
Оплатіть замовлення
Оплачується лише VPS за звичайним тарифом. Встановлення застосунку з маркетплейсу не тарифікується.
-
4
Отримайте доступ
Сервер розгортається, застосунок встановлюється автоматично. Після завершення встановлення середовище готове до підключення.
Відомості про встановлення
Відомості про встановлення
wg-easy 15 – актуальний реліз гілки 15.x, офіційний образ
- Деплой офіційного образу ghcr.io/wg-easy/wg-easy через Docker Compose
- Обліковий запис адміністратора створюється автоматично – без майстра налаштування


VPN і файрвол
WireGuard на UDP-порту 51820, готовий до першого клієнта
- Фаєрвол nftables з політикою drop – відкриті лише SSH, вебпорти, VPN і DHCPv6-клієнт
- IPv6 всередині тунелю вмикається автоматично, якщо у VPS є глобальний IPv6


Вебдоступ і SSL
Nginx віддає панель адміністратора через HTTPS
- Веб-інтерфейс відкрито через nginx на порту 443
- Самопідписаний сертифікат увімкнено за замовчуванням – скрипт setup-ssl випускає сертифікат Let's Encrypt


Ліцензування ПЗ
AGPL-3.0-only – відкритий вихідний код
- Без лімітів на пристрої, платних функцій і тарифів
- Повний текст ліцензії AGPL-3.0
Чому INTROSERV
-


NVMe-диски
Усі VPS працюють на NVMe – швидкий ввід-вивід для баз даних, метрик і навантажених сервісів.
-


Локації в Європі та США
Розгортайте ближче до своєї інфраструктури та користувачів: менше затримок, простіше з регіональними вимогами.
-


Безлімітний трафік
Без обмежень щодо обсягу трафіку та доплат за перевищення – вартість місяця передбачувана.
-


IPv4 і IPv6 у комплекті
Виділена IPv4-адреса та нативний IPv6 на кожному сервері.
-


Підтримка 24/7
Інженери на чергуванні цілодобово – відповідають люди, а не автовідповідач.
-


Апгрейд у будь-який момент
Збільшуйте CPU, RAM і диск у міру зростання навантаження – без перевстановлення та міграції.
Межі відповідальності та умови підтримки
Інфраструктура та межі підтримки
INTROSERV надає інфраструктуру VPS і скрипт автоматичної установки для первинного розгортання. Ми відповідаємо за доступність і продуктивність обладнання та мережі, а технічна підтримка працює з інфраструктурних питань: підключення до сервера, стабільність обладнання, білінг. Налаштування конкретних застосунків, розбір їхніх помилок і керування обліковими записами користувачів залишаються на стороні адміністратора сервера або супроводу проєкту.
Ліцензування ПЗ та відповідність вимогам
Додатки маркетплейсу встановлюються у стандартних збірках сторонніх розробників, без змін у вихідному коді, і надаються «як є». Ядро більшості додатків поширюється з відкритим вихідним кодом, однак пропрієтарні функції та корпоративні редакції в продакшені можуть вимагати окремої ліцензії вендора. Комерційні підписки клієнт оформлює самостійно та напряму у розробника ПЗ.
FAQ
-
Чи потрібна ліцензія для роботи wg-easy?
Ні. Починаючи з версії 15, wg-easy поширюється під ліцензією GNU Affero General Public License v3 (AGPL-3.0-only) – повністю відкритий вихідний код, без платних тарифів і лімітів на пристрої. Оплачується лише віртуальний сервер за звичайним тарифом.
-
Як увійти в застосунок після розгортання?
Після видачі сервера у вашій панелі INTROSERV з’являться адреса вебінтерфейсу, логін адміністратора та згенерований пароль. Ті самі дані відображаються під час входу через SSH і зберігаються на сервері в /root/credentials.txt, доступному лише для root. Після першого входу рекомендуємо увімкнути двофакторну автентифікацію на сторінці облікового запису.
-
Як отримати дійсний SSL-сертифікат?
Панель постачається з самопідписаним сертифікатом. Щоб випустити безкоштовний сертифікат Let's Encrypt для свого домену або FQDN сервера, підключіться по SSH і запустіть скрипт setup-ssl – одна команда, без ручного налаштування. Після переходу на домен оновіть поле Host у панелі wg-easy, щоб нові клієнтські конфіги використовували домен як endpoint WireGuard.
-
Як підключити перший пристрій?
Створіть клієнта у вебінтерфейсі та відскануйте QR-код офіційним застосунком WireGuard на телефоні – або завантажте файл конфігурації для комп’ютера чи роутера. Тунель запускається одразу, на сервері нічого змінювати не потрібно.
-
Чи можна перенести існуючу інсталяцію wg-easy?
Так. У проєкту є офіційний посібник із міграції зі старих версій wg-easy, а версія 15 зберігає клієнтів, ключі та налаштування в одному Docker-томі. Зробіть бекап тому на поточному сервері, відновіть його на новому – і піри перепідключаться до нового endpoint.
-
Як встановлюються оновлення?
Встановлення слідує офіційній гілці релізів 15.x. Оновлення – дві команди на сервері, записані в /root/credentials.txt: нічого не оновлюється без вашого відома, root-доступ залишається у вас.
-
Чи доступна панель адміністратора з інтернету?
Сама панель слухає лише localhost і доступна виключно через nginx по HTTPS. Файрвол хоста за замовчуванням відкидає будь-який трафік, окрім SSH, вебпортів і UDP-порту WireGuard – прямого шляху до застосунку та бази немає.
-
Що робити, якщо конфігурації VPS перестане вистачати?
Пропускна здатність WireGuard упирається в CPU: коли багато пристроїв завантажують одночасно, збільште кількість vCPU вашого VPS – без перевстановлення. Диск і пам’ять майже ніколи не є вузьким місцем: стан wg-easy – невелика база, а не сховище, що зростає.




