



Déployez wg-easy en un clic
Votre propre VPN WireGuard, prêt en quelques minutes
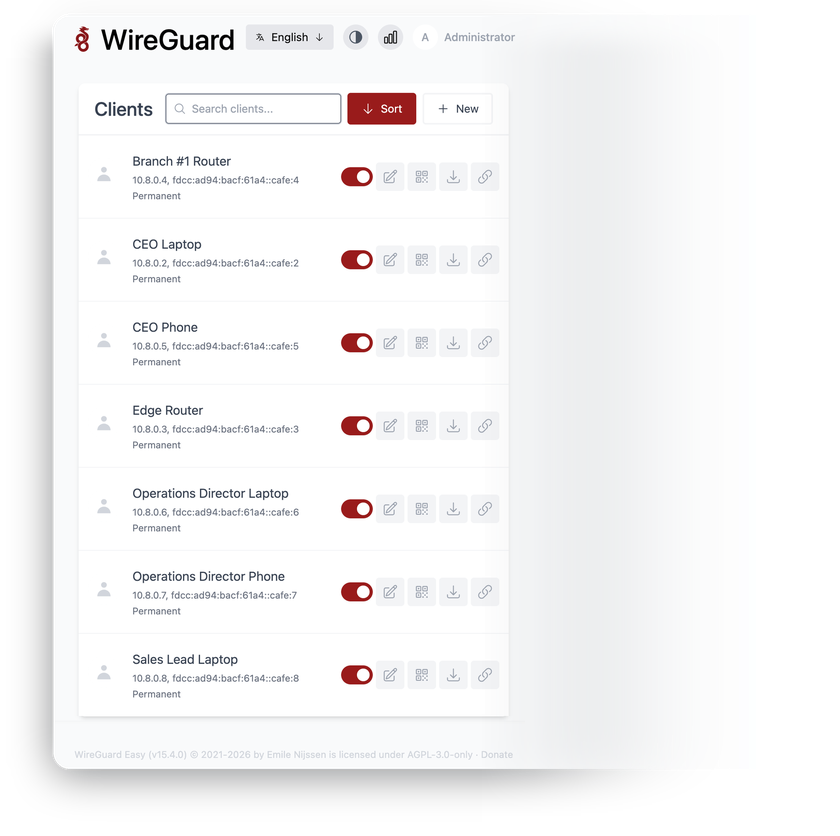
WireGuard Easy est l’interface web open source la plus populaire pour exécuter un serveur VPN WireGuard auto-hébergé – gérez les appareils depuis le navigateur au lieu de modifier les configurations via SSH.
-

 Ajouter des appareils avec des codes QR
-

 Liens de configuration à usage unique
-

 Dates d’expiration du client
-

 Connexion à deux facteurs TOTP
-

 Statistiques de trafic en temps réel
-

 Prise en charge d’IPv6 et d’IPv4

 S'installe avec
votre VPS

 Accès root complet

 En direct dans
~5 minutes

 Accès instantané au tableau de bord
Caractéristiques principales
Listez, créez, modifiez, activez, désactivez et supprimez des clients WireGuard depuis le navigateur – aucune modification manuelle de la configuration sur le serveur.
Les restrictions d’adresses IP autorisées et le filtrage par pare-feu sont appliqués côté serveur, limitant chaque pair aux réseaux dont il a réellement besoin.
Voyez quels clients sont en ligne en ce moment, avec des graphiques Tx/Rx pour chaque pair connecté.
Remettez à un nouvel utilisateur son tunnel via un lien à usage unique expirant, au lieu d’envoyer des fichiers de configuration par chat ou par e-mail.
Protégez le tableau de bord avec des codes basés sur le temps provenant de n’importe quelle application d’authentification – activé par utilisateur depuis la page du compte.
Les téléphones, les ordinateurs portables et les routeurs se connectent avec les applications WireGuard standard pour iOS, Android, Windows, macOS et Linux – aucun logiciel client propriétaire sur aucune plateforme.
Exigences système
Voir toutes les options VPS
Commencez en 4 étapes faciles
-
1
Sélectionnez un forfait VPS
Choisissez les ressources du serveur virtuel et les niveaux de performance adaptés aux exigences de votre projet.
-
2
Choisissez votre application
Parcourez notre marketplace pendant la configuration du VPS et sélectionnez le logiciel auto-hébergé que vous souhaitez déployer.
-
3
Complétez le paiement
Réglez la facture standard du serveur virtuel – l’outil de déploiement en 1 clic lui-même est entièrement gratuit.
-
4
Compléter et accéder
Votre serveur provisionne et installe automatiquement le logiciel. Une fois le processus de configuration terminé, votre nouvel environnement est entièrement prêt à être connecté et utilisé.
Détails du déploiement
Application
wg-easy 15 – dernière version 15.x, image officielle
- Déployé avec Docker Compose depuis le registre du fournisseur
- Compte administrateur créé automatiquement – aucun assistant de configuration


VPN et pare-feu
Plan de données WireGuard sur le port UDP 51820
- Pare-feu nftables en refus par défaut – seuls les ports SSH, web, VPN et client DHCPv6 sont ouverts
- IPv6 sur le tunnel s’active automatiquement lorsque le VPS dispose d’une IPv6 globale


Accès Web et SSL
Nginx servant le panneau d’administration via HTTPS
- Interface Web accessible via nginx sur le port 443
- Certificat auto-signé par défaut – setup-ssl émet un certificat gratuit Let’s Encrypt


Licence de logiciel
AGPL-3.0 uniquement – open source, sans frais de licence
- Aucune limite d’appareils, aucun verrouillage de fonctionnalités ni offre payante
- Texte intégral de la licence AGPL-3.0
Pourquoi déployer sur INTROSERV
-


Stockage NVMe
Chaque VPS fonctionne sur des disques NVMe – des entrées/sorties rapides pour les bases de données, les métriques et les charges de travail intensives.
-


Emplacements en Europe et aux États-Unis
Déployez à proximité de votre infrastructure et de vos utilisateurs – latence réduite, conformité régionale.
-


Trafic illimité
Aucune limite de bande passante et aucun supplément de facture — votre tarif mensuel reste prévisible.
-


IPv4 et IPv6 inclus
Une adresse IPv4 dédiée plus IPv6 natif avec chaque serveur.
-


assistance humaine 24 h/24 et 7 j/7
Des ingénieurs de garde 24 h/24 – de vraies réponses, pas des robots de tickets.
-


Échelonnez à tout moment
Mettez à niveau le CPU, la RAM ou le stockage à mesure que votre charge de travail augmente, sans migration.
Conditions et limites du support
Limites d’infrastructure et de support
Notre société fournit l’infrastructure de Serveur Privé Virtuel ainsi que le script d’automatisation pour le déploiement initial. Bien que nous garantissions la disponibilité et les performances de votre matériel et de votre réseau, notre support technique couvre exclusivement les problèmes liés à l’infrastructure, tels que la connectivité du serveur, la stabilité du matériel et la facturation. L’assistance concernant la configuration spécifique des applications, les bogues logiciels ou la gestion des utilisateurs relève de la responsabilité de l’administrateur du serveur ou des responsables du logiciel.
Licences logicielles et conformité
Tous les outils de la place de marché déploient des versions standard de produits logiciels tiers et sont fournis « en l’état » sans aucune modification de leur code source d’origine. Bien que le cœur de nombreuses applications disponibles soit open source, l’utilisation de fonctionnalités propriétaires ou de niveaux entreprise avancés dans des environnements de production peut être soumise aux conditions de licence spécifiques du fournisseur. Les utilisateurs doivent gérer et acquérir directement auprès des développeurs du logiciel tous les abonnements commerciaux requis.
FAQ
-
Ai-je besoin d'une licence pour utiliser wg-easy ?
Non. Depuis la version 15, wg-easy est publié sous la licence publique générale GNU Affero v3 (AGPL-3.0-only) – entièrement open source, sans offres payantes ni limites d’appareils. Vous ne payez que la facture standard du serveur virtuel.
-
Comment me connecter après le déploiement ?
Une fois le serveur provisionné, vous trouverez l’URL de l’interface web, l’identifiant administrateur et un mot de passe généré de manière sécurisée dans votre panneau INTROSERV. Les mêmes informations sont affichées lors de la connexion SSH et stockées dans /root/credentials.txt, lisible uniquement par root. Après la première connexion, nous vous recommandons d’activer l’authentification à deux facteurs depuis la page du compte.
-
Comment puis-je obtenir un certificat SSL valide ?
Le panneau d’administration est livré avec un certificat auto-signé activé par défaut. Pour obtenir un certificat gratuit Let’s Encrypt pour votre propre domaine ou le FQDN du serveur, connectez-vous en SSH et exécutez le script setup-ssl — une seule commande, aucune configuration manuelle. Après être passé à un domaine, mettez également à jour le champ Host dans le panneau d’administration wg-easy, afin que les nouvelles configurations client utilisent le domaine comme point de terminaison WireGuard.
-
Comment puis-je connecter mon premier appareil ?
Créez un client dans l’interface web, puis scannez le code QR avec l’application officielle WireGuard sur votre téléphone – ou téléchargez le fichier de configuration pour les ordinateurs de bureau et les routeurs. Le tunnel se met en place immédiatement ; aucune modification n’est nécessaire côté serveur.
-
Puis-je migrer une installation wg-easy existante ?
Oui. Le projet publie un guide de migration officiel pour passer des anciennes versions de wg-easy, et la version 15 stocke tout — clients, clés, paramètres — dans un seul volume de données. Sauvegardez ce volume sur votre serveur actuel, restaurez-le dans le volume du nouveau serveur, et vos pairs se reconnecteront au nouveau point de terminaison.
-
Comment les mises à jour sont-elles gérées ?
Le déploiement suit la branche officielle de version 15.x. Récupérer une nouvelle version ne nécessite que deux commandes documentées sur le serveur — rien ne se met à jour en arrière-plan à votre insu, et la ligne de mise à jour exacte est enregistrée dans /root/credentials.txt.
-
Le panneau d’administration est-il exposé à Internet ?
Le panneau lui-même écoute uniquement sur localhost et n’est accessible qu’à travers nginx via HTTPS. Le pare-feu de l’hôte est configuré par défaut pour tout bloquer, sauf SSH, les ports web et le port UDP WireGuard – il n’existe aucun accès direct à l’application ou à la base de données.
-
Et si ma configuration devenait trop limitée pour mes besoins ?
Le débit de WireGuard est limité par le processeur, donc lorsque de nombreux appareils envoient du trafic en même temps, augmentez le nombre de vCores de votre VPS — aucune réinstallation n’est nécessaire. Le disque et la RAM deviennent rarement un goulot d’étranglement : l’ensemble de l’état de wg-easy n’est qu’une petite base de données, pas un espace de stockage de données en croissance.




