



wg-easy mit einem Klick bereitstellen
Ihr eigenes WireGuard-VPN, in wenigen Minuten eingerichtet
WireGuard Easy ist die beliebteste Open-Source-Weboberfläche für den Betrieb eines selbst gehosteten WireGuard-VPN-Servers – verwalten Sie Geräte direkt im Browser, statt Konfigurationen über SSH zu bearbeiten.
-

 Geräte mit QR-Codes hinzufügen
-

 Einmalige Konfigurationslinks
-

 Ablaufdaten der Kunden
-

 TOTP-Zwei-Faktor-Anmeldung
-

 Echtzeit-Verkehrsstatistiken
-

 IPv6- und IPv4-Unterstützung

 Installiert mit
deinem VPS

 Vollständiger Root-Zugriff

 Live in
~5 Minuten

 Sofortiger
Dashboard-Zugriff
Wichtige Merkmale
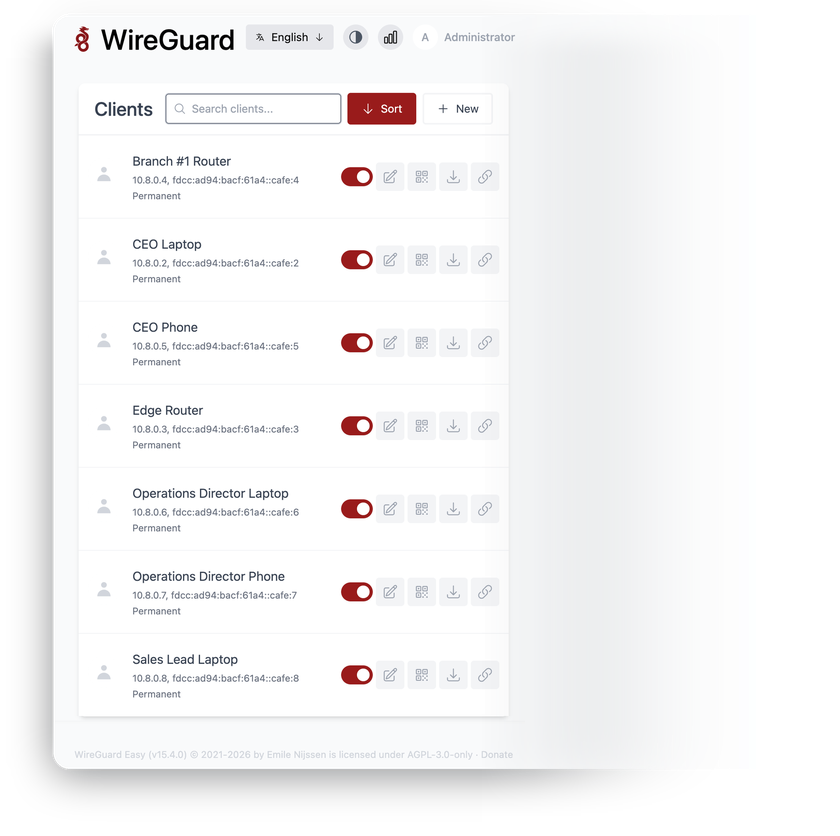
WireGuard-Clients direkt im Browser auflisten, erstellen, bearbeiten, aktivieren, deaktivieren und löschen – keine manuelle Konfigurationsbearbeitung auf dem Server.
Zulässige IP-Einschränkungen und Firewall-Filterung werden serverseitig durchgesetzt und beschränken jeden Peer auf die Netzwerke, die er tatsächlich benötigt.
Sehen Sie, welche Clients gerade online sind, mit Tx-/Rx-Diagrammen für jeden verbundenen Peer.
Übergeben Sie einem neuen Benutzer seinen Tunnel über einen ablaufenden Einmal-Link, anstatt Konfigurationsdateien per Chat oder E-Mail zu senden.
Schützen Sie das Dashboard mit zeitbasierten Codes aus jeder Authentifizierungs-App – pro Benutzer über die Kontoseite aktiviert.
Telefone, Laptops und Router verbinden sich mit den standardmäßigen WireGuard-Apps für iOS, Android, Windows, macOS und Linux – keine proprietäre Client-Software auf irgendeiner Plattform.
Systemanforderungen
Alle VPS-Optionen anzeigen
In 4 einfachen Schritten loslegen
-
1
Wähle einen VPS-Tarif
Wählen Sie die virtuellen Serverressourcen und Leistungsstufen, die zu den Anforderungen Ihres Projekts passen.
-
2
Wählen Sie Ihre Anwendung
Durchsuchen Sie unseren Marktplatz während der VPS-Einrichtung und wählen Sie die selbstgehostete Software aus, die Sie bereitstellen möchten.
-
3
Zahlung abschließen
Bezahlen Sie die Standardrechnung für den virtuellen Server – das 1-Klick-Bereitstellungstool selbst ist vollständig kostenlos.
-
4
Vervollständigen und darauf zugreifen
Ihr Server stellt die Software bereit und installiert sie automatisch. Sobald der Einrichtungsprozess abgeschlossen ist, steht Ihnen Ihre neue Umgebung vollständig zur Verfügung, sodass Sie sich verbinden und sie nutzen können.
Bereitstellungsdetails
Anwendung
wg-easy 15 – neueste 15.x-Version, offizielles Image
- Bereitgestellt mit Docker Compose aus der Registry des Anbieters
- Admin-Konto wird automatisch erstellt – kein Einrichtungsassistent


VPN und Firewall
WireGuard-Datenebene auf UDP-Port 51820
- NFTables-Firewall mit Standard-Drop – nur SSH-, Web-, VPN- und DHCPv6-Client-Ports offen
- Tunnel-IPv6 wird automatisch aktiviert, wenn die VPS über globales IPv6 verfügt


Webzugriff und SSL
Nginx stellt das Admin-Panel über HTTPS bereit
- Web-UI über nginx auf Port 443 erreichbar
- Standardmäßig selbstsigniertes Zertifikat – setup-ssl stellt ein kostenloses Let's-Encrypt-Zertifikat aus


Softwarelizenzierung
Nur AGPL-3.0 – Open Source, keine Lizenzgebühren
- Keine Gerätebeschränkungen, Funktionssperren oder kostenpflichtigen Tarife
- Vollständiger AGPL-3.0-Lizenztext
Warum auf INTROSERV bereitstellen?
-


NVMe-Speicher
Jede VPS läuft auf NVMe-Laufwerken – schnelle I/O für Datenbanken, Metriken und stark ausgelastete Workloads.
-


Standorte in Europa und den USA
In der Nähe Ihrer Infrastruktur und Ihrer Nutzer bereitstellen – geringere Latenz, regionale Compliance.
-


Unbegrenzter Datenverkehr
Keine Bandbreitenbegrenzungen und keine Zusatzkosten – Ihr monatlicher Preis bleibt vorhersehbar.
-


IPv4 und IPv6 enthalten
Eine dedizierte IPv4-Adresse plus natives IPv6 mit jedem Server.
-


24/7 menschlicher Support
Ingenieure rund um die Uhr im Dienst – echte Antworten, keine Ticket-Bots.
-


Skalieren Sie jederzeit
Aktualisieren Sie CPU, RAM oder Speicher, wenn Ihre Workload wächst – ohne Migration.
Begriffe und Support-Grenzen
Infrastruktur- und Supportgrenzen
Unser Unternehmen stellt die Virtual-Private-Server-Infrastruktur sowie das Automatisierungsskript für die Erstbereitstellung bereit. Während wir die Verfügbarkeit und Leistung Ihrer Hardware und Ihres Netzwerks gewährleisten, umfasst unser technischer Support ausschließlich infrastrukturelle Themen – wie Serverkonnektivität, Hardwarestabilität und Abrechnung. Unterstützung bei anwendungsspezifischen Konfigurationen, Softwarefehlern oder der Benutzerverwaltung liegt in der Verantwortung des Serveradministrators oder der Softwareverantwortlichen.
Softwarelizenzierung und -konformität
Alle Marketplace-Tools stellen Standardversionen von Softwareprodukten Dritter bereit und werden „wie besehen“ ohne Änderungen am ursprünglichen Code angeboten. Während der Kern vieler verfügbarer Anwendungen Open Source ist, kann die Nutzung proprietärer Funktionen oder fortgeschrittener Enterprise-Tarife in Produktionsumgebungen den spezifischen Lizenzbedingungen des Anbieters unterliegen. Nutzer müssen alle erforderlichen kommerziellen Abonnements direkt bei den Softwareentwicklern verwalten und erwerben.
FAQ
-
Brauche ich eine Lizenz, um wg-easy zu betreiben?
Nein. Seit Version 15 wird wg-easy unter der GNU Affero General Public License v3 (AGPL-3.0-only) veröffentlicht – vollständig Open Source, ohne kostenpflichtige Tarife oder Gerätebeschränkungen. Sie zahlen nur die übliche Rechnung für den virtuellen Server.
-
Wie melde ich mich nach der Bereitstellung an?
Sobald der Server bereitgestellt ist, finden Sie die URL der Weboberfläche, den Admin-Login und ein sicher generiertes Passwort in Ihrem INTROSERV-Panel. Dieselben Angaben werden bei der SSH-Anmeldung angezeigt und in /root/credentials.txt gespeichert, nur für root lesbar. Nach der ersten Anmeldung empfehlen wir, die Zwei-Faktor-Authentifizierung auf der Kontoseite zu aktivieren.
-
Wie bekomme ich ein gültiges SSL-Zertifikat?
Das Admin-Panel wird standardmäßig mit einem aktivierten selbstsignierten Zertifikat ausgeliefert. Um ein kostenloses Let’s-Encrypt-Zertifikat für Ihre eigene Domain oder den FQDN des Servers auszustellen, verbinden Sie sich per SSH und führen Sie das Setup-SSL-Skript aus – ein Befehl, keine manuelle Konfiguration. Nachdem Sie auf eine Domain umgestellt haben, aktualisieren Sie außerdem das Host-Feld im wg-easy-Admin-Panel, damit neue Client-Konfigurationen die Domain als WireGuard-Endpunkt verwenden.
-
Wie verbinde ich mein erstes Gerät?
Erstellen Sie im Webinterface einen Client und scannen Sie dann den QR-Code mit der offiziellen WireGuard-App auf Ihrem Telefon – oder laden Sie die Konfigurationsdatei für Desktops und Router herunter. Der Tunnel wird sofort aufgebaut; auf der Serverseite sind keine Änderungen erforderlich.
-
Kann ich eine bestehende wg-easy-Installation migrieren?
Ja. Das Projekt veröffentlicht eine offizielle Migrationsanleitung für den Umstieg von älteren wg-easy-Versionen, und Version 15 speichert alles – Clients, Schlüssel, Einstellungen – in einem einzigen Datenvolumen. Sichern Sie dieses Volume auf Ihrem aktuellen Server, stellen Sie es im Volume auf dem neuen wieder her, und Ihre Peers verbinden sich erneut mit dem neuen Endpunkt.
-
Wie werden Aktualisierungen gehandhabt?
Die Bereitstellung verfolgt den offiziellen 15.x-Release-Branch. Das Abrufen einer neuen Version erfolgt auf dem Server mit zwei dokumentierten Befehlen – es wird nichts heimlich im Hintergrund aktualisiert, und die genaue Update-Zeile ist in /root/credentials.txt gespeichert.
-
Ist das Admin-Panel über das Internet erreichbar?
Das Panel selbst lauscht nur auf localhost und ist ausschließlich über nginx via HTTPS erreichbar. Die Host-Firewall verwirft standardmäßig alles außer SSH, Web-Ports und dem WireGuard-UDP-Port – es gibt keinen direkten Zugriff auf die Anwendung oder die Datenbank.
-
Was ist, wenn ich meine Konfiguration überwachse?
Der Durchsatz von WireGuard ist CPU-gebunden. Wenn also viele Geräte gleichzeitig Datenverkehr senden, erhöhen Sie die vCore-Anzahl Ihres VPS – eine Neuinstallation ist nicht erforderlich. Festplatte und RAM werden nur selten zum Engpass: Der gesamte Zustand von wg-easy besteht aus einer kleinen Datenbank und nicht aus einem wachsenden Datenspeicher.




