



Distribuisci Uptime Kuma con un clic
Monitoraggio dell'uptime e pagine di stato, pronti in pochi minuti
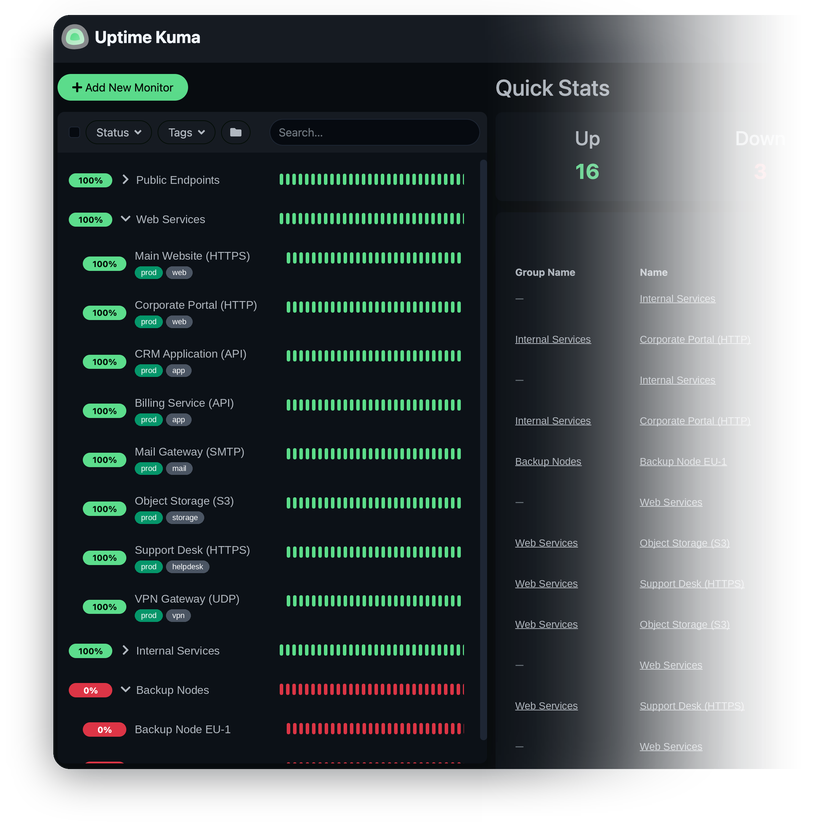
Uptime Kuma è la risposta self-hosted ai servizi di monitoraggio dell’uptime a pagamento: controlla dall’esterno i tuoi siti web, le API e i servizi e ti avvisa nel momento in cui uno di essi smette di rispondere.
-

 Monitora siti web, API e porte TCP
-

 Avvisi su Telegram, Slack, Discord
-

 Pagine di stato sul tuo dominio
-

 Avvisi di scadenza del certificato SSL
-

 Dashboard reattiva in tempo reale
-

 Intervalli fino a 20 secondi

 Si installa con il tuo VPS

 Accesso root completo

 In diretta tra circa 2 minuti

 Accesso web istantaneo
Funzionalità principali
Niente da installare sui target. Uptime Kuma controlla HTTP/HTTPS, parole chiave, query JSON, porte TCP, ping, record DNS e database dall’esterno, esattamente ciò che sperimentano i tuoi utenti.
Telegram, Slack, Discord, Gotify, ntfy, email e webhook generici sono inclusi come provider integrati, con modelli di messaggio personalizzabili per gli avvisi di inattività e ripristino. Un singolo monitor può inviare notifiche a tutti i canali di cui hai bisogno.
Pubblica lo stato del servizio in tempo reale per i clienti o il tuo team: più pagine, monitor raggruppati, branding personalizzato e il tuo dominio con un certificato valido.
Ricevi avvisi prima che i certificati TLS scadano, non dopo, con tempi di preavviso configurabili e regole di avviso per ciascun monitor.
Monitora cron job, backup e host dietro NAT che non possono essere interrogati dall’esterno. Crea un monitor Push, aggiungi il suo URL già pronto come ultima riga del job e, se il job non effettua mai il check-in in tempo, scatta l’avviso.
Pianifica interventi programmati – una tantum, cron o ricorrenti – e i monitor interessati mostrano "manutenzione" invece di inviare avvisi di inattività. Per le dashboard, un endpoint Prometheus integrato espone lo stato live dei monitor; proteggilo con una chiave API dalle impostazioni.
Requisiti di sistema
Visualizza tutte le opzioni VPS
Inizia in 4 semplici passaggi
-
1
Seleziona un piano VPS
Scegli le risorse del server virtuale e i livelli di prestazioni più adatti ai requisiti del tuo progetto.
-
2
Scegli la tua applicazione
Sfoglia il nostro marketplace durante la configurazione del VPS e seleziona il software self-hosted che vuoi distribuire.
-
3
Completa il pagamento
Paga la fattura standard del server virtuale: lo strumento di distribuzione con 1 clic è completamente gratuito.
-
4
Completa e accedi
Il tuo server effettua il provisioning e installa automaticamente il software. Una volta completata la procedura di configurazione, il tuo nuovo ambiente è completamente pronto per la connessione e l’utilizzo.
Dettagli della distribuzione
Applicazione
Uptime Kuma 2.x – versione stabile attuale
- Immagine Docker ufficiale (louislam/uptime-kuma:2)
- Dashboard, motore di notifica e pagine di stato funzionanti subito dopo l’installazione
Runtime e sistema operativo
Docker Compose su Ubuntu 24.04 LTS
- Il container si riavvia automaticamente con il server
- File Compose sull'host – controlla la configurazione in qualsiasi momento
- Accesso root completo tramite SSH


Accesso web e SSL
Proxy inverso Nginx
- Certificato autofirmato abilitato per impostazione predefinita
- Lo script integrato
setup-sslemette un certificato Let's Encrypt gratuito


Licenze software
Licenza MIT – open source, senza costi di licenza
- Nessun limite al numero di monitor, funzionalità bloccate o piani a pagamento nella versione che distribuiamo
- Testo completo della licenza MIT
Perché effettuare il deploy su INTROSERV
-


archiviazione NVMe
Ogni VPS funziona su unità NVMe – I/O veloce per database, metriche e carichi di lavoro intensi.
-


Sedi in Europa e negli Stati Uniti
Distribuisci vicino alla tua infrastruttura e ai tuoi utenti: latenza più bassa, conformità regionale.
-


Traffico illimitato
Nessun limite di larghezza di banda e nessun costo per eccedenza: il prezzo mensile rimane prevedibile.
-


IPv4 e IPv6 inclusi
Un indirizzo IPv4 dedicato più IPv6 nativo con ogni server.
-


Assistenza umana 24/7
Ingegneri in servizio 24 ore su 24 – risposte reali, non bot per i ticket.
-


Scala in qualsiasi momento
Aggiorna CPU, RAM o storage man mano che il tuo carico di lavoro cresce, senza migrare.
Termini e limiti del supporto
Limiti dell'infrastruttura e del supporto
La nostra azienda fornisce l’infrastruttura del Virtual Private Server e lo script di automazione per la distribuzione iniziale. Sebbene garantiamo la disponibilità e le prestazioni dell’hardware e della rete, il nostro supporto tecnico copre esclusivamente problemi relativi all’infrastruttura, come la connettività del server, la stabilità dell’hardware e la fatturazione. L’assistenza per la configurazione specifica delle applicazioni, i bug del software o la gestione degli utenti è responsabilità dell’amministratore del server o dei manutentori del software.
Licenze software e conformità
Tutti gli strumenti del marketplace distribuiscono versioni standard di prodotti software di terze parti e sono forniti "così come sono", senza modifiche al loro codice originale. Sebbene il nucleo di molte applicazioni disponibili sia open source, l'utilizzo di funzionalità proprietarie o di livelli enterprise avanzati in ambienti di produzione può essere soggetto ai termini di licenza specifici del fornitore. Gli utenti devono gestire e acquisire eventuali abbonamenti commerciali richiesti direttamente dagli sviluppatori del software.
Domande frequenti
-
Ho bisogno di una licenza per eseguire Uptime Kuma?
No. Uptime Kuma è completamente open-source sotto licenza MIT: nessun piano a pagamento, limite ai monitor o restrizione delle funzionalità, e nessuna tariffazione per controllo come nelle alternative ospitate. Paghi solo la fattura standard del server virtuale.
-
Come faccio ad accedere dopo la distribuzione?
Una volta effettuato il provisioning del server, troverai l'URL dell'interfaccia web nel tuo pannello INTROSERV. Aprilo tramite HTTPS: alla prima visita, Uptime Kuma ti guiderà attraverso una breve configurazione: scegli SQLite come database (non richiede nulla di aggiuntivo ed è la scelta giusta per un'installazione su un singolo server), quindi crea il tuo account amministratore. Imposti tu stesso il nome utente e la password, quindi non verranno mai generate o archiviate credenziali per te.
-
Come posso ottenere un certificato SSL valido?
Il server viene fornito con un certificato autofirmato abilitato per impostazione predefinita. Per emettere un certificato gratuito Let's Encrypt, connettiti tramite SSH ed esegui lo script
setup-ssl: senza argomenti usa il nome DNS inverso del server, oppure passa il tuo dominio una volta che punta al server. Un solo comando, certbot si occupa del resto, rinnovo incluso. -
Devo installare qualcosa sugli host che monitoro?
No. Uptime Kuma controlla i tuoi servizi come farebbe un visitatore: tramite HTTP, TCP, ping o DNS, quindi sul target non viene eseguito nulla. Per cron job, backup o macchine dietro NAT, crea un monitor Push e richiama il suo URL al termine del job: finché il job effettua il check-in secondo la pianificazione, tutto resta tranquillo; un check-in mancato attiva l’avviso.
-
Posso ospitare una pagina di stato pubblica sul mio dominio?
Sì. Crea tutte le pagine di stato di cui hai bisogno, raggruppa i monitor, aggiungi il tuo logo e una descrizione, quindi punta un record DNS al server e imposta il dominio nelle impostazioni della pagina di stato. Lo script setup-ssl copre quel dominio con un certificato valido.
-
Posso migrare la mia installazione esistente di Uptime Kuma?
Sì. Arresta Uptime Kuma su entrambi i lati, copia il contenuto della directory dati attuale nel volume dati sul nuovo server e avvia di nuovo il container: database, caricamenti e impostazioni si trovano tutti in quella singola directory. Se provieni da un’installazione 1.x, il primo avvio aggiorna automaticamente il database al formato 2.x: conserva semplicemente un backup dei dati originali finché non avrai confermato che tutto è a posto.
-
Come vengono gestiti gli aggiornamenti?
Decidi tu quando aggiornare: nulla cambia a tua insaputa. Il tag dell'immagine segue il ramo stabile 2.x, quindi un aggiornamento consiste in un pull e un riavvio. Se non sai dove si trova il file compose, esegui
docker compose ls: elenca il progetto in esecuzione insieme al percorso completo del suo file di configurazione. Passa a quella directory, quindi eseguidocker compose pulledocker compose up -d. Esegui prima il backup del volume dati: è una semplice copia di una singola directory. -
Posso usare lo stesso server per altre attività?
Tecnicamente sì: ottieni accesso root completo e puoi installare qualsiasi cosa. In pratica, tieni il monitoraggio su un VPS dedicato e al di fuori dell’infrastruttura che controlla: un monitor che condivide un server con la tua applicazione va giù proprio nel momento in cui hai bisogno dell’avviso.




