



Wdróż Uptime Kuma jednym kliknięciem
Monitorowanie dostępności i strony statusu, gotowe w kilka minut
Uptime Kuma to hostowana samodzielnie alternatywa dla płatnych usług monitorowania dostępności – obserwuje Twoje strony internetowe, API i usługi z zewnątrz oraz informuje Cię w chwili, gdy któraś z nich przestaje odpowiadać.
-

 Monitoruje strony internetowe, interfejsy API i porty TCP
-

 Alerty do Telegrama, Slacka, Discorda
-

 Strony statusu we własnej domenie
-

 Alerty o wygaśnięciu certyfikatu SSL
-

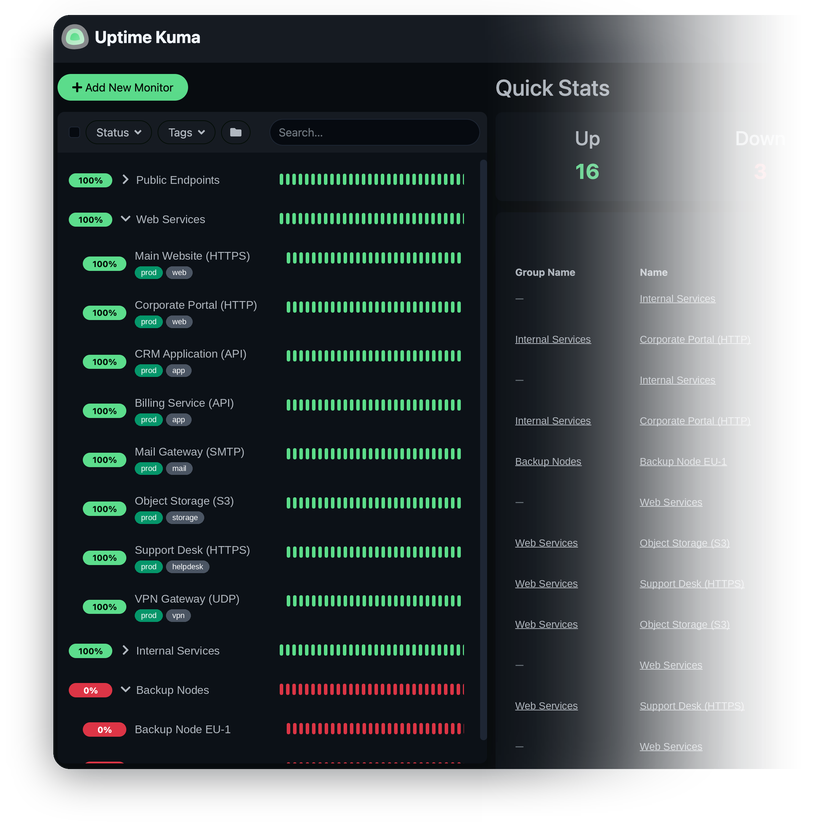
 Reaktywny pulpit nawigacyjny w czasie rzeczywistym
-

 Interwały nawet do 20 sekund

 Instaluje się wraz z Twoim VPS

 Pełny dostęp root

 Na żywo za ~2 minuty

 Natychmiastowy dostęp do internetu
Kluczowe funkcje
Nie trzeba nic instalować na monitorowanych obiektach. Uptime Kuma sprawdza HTTP/HTTPS, słowa kluczowe, zapytania JSON, porty TCP, ping, rekordy DNS i bazy danych z zewnątrz – dokładnie tak, jak doświadczają tego Twoi użytkownicy.
Telegram, Slack, Discord, Gotify, ntfy, e-mail i ogólne webhooki są dostępne jako wbudowani dostawcy – z konfigurowalnymi szablonami wiadomości dla alertów o niedostępności i przywróceniu działania. Jeden monitor może wysyłać powiadomienia do tylu kanałów, ilu potrzebujesz.
Publikuj bieżący status usług klientom lub swojemu zespołowi – wiele stron, pogrupowane monitory, niestandardowy branding oraz własna domena z ważnym certyfikatem.
Otrzymuj ostrzeżenia przed wygaśnięciem certyfikatów TLS, a nie po fakcie – dzięki konfigurowalnym czasom wyprzedzenia i regułom alertów dla każdego monitora.
Monitoruj zadania cron, kopie zapasowe i hosty za NAT-em, których nie można odpytywać z zewnątrz. Utwórz monitor typu Push, dodaj jego gotowy adres URL jako ostatnią linię zadania – a jeśli zadanie kiedykolwiek nie zgłosi się na czas, alert zostanie uruchomiony.
Zaplanuj prace – jednorazowe, cron lub cykliczne – a objęte nimi monitory będą pokazywać „konserwacja” zamiast wywoływać alerty o niedostępności. Na potrzeby pulpitów nawigacyjnych wbudowany endpoint Prometheus udostępnia bieżący stan monitorów; zabezpiecz go kluczem API z ustawień.
Wymagania systemowe
Zobacz wszystkie opcje VPS
Zacznij w 4 prostych krokach
-
1
Wybierz plan VPS
Wybierz zasoby serwera wirtualnego i poziomy wydajności, które odpowiadają wymaganiom Twojego projektu.
-
2
Wybierz swoją aplikację
Przeglądaj nasz marketplace podczas konfiguracji VPS i wybierz oprogramowanie do samodzielnego hostowania, które chcesz wdrożyć.
-
3
Dokończ płatność
Opłać standardową fakturę za serwer wirtualny – samo narzędzie do wdrażania jednym kliknięciem jest całkowicie bezpłatne.
-
4
Ukończ i uzyskaj dostęp
Twój serwer jest konfigurowany i automatycznie instaluje oprogramowanie. Po zakończeniu procesu konfiguracji nowe środowisko jest w pełni gotowe do połączenia i użycia.
Szczegóły wdrożenia
Aplikacja
Uptime Kuma 2.x – aktualne stabilne wydanie
- Oficjalny obraz Docker (louislam/uptime-kuma:2)
- Panel, mechanizm powiadomień i strony statusu działające od razu po uruchomieniu
Środowisko uruchomieniowe i SO
Docker Compose na Ubuntu 24.04 LTS
- Kontener uruchamia się ponownie automatycznie wraz z serwerem
- Plik Compose na hoście – możesz w każdej chwili sprawdzić konfigurację
- Pełny dostęp root przez SSH


Dostęp do sieci Web i SSL
Nginx jako odwrotne proxy
- Certyfikat z podpisem własnym włączony domyślnie
- Wbudowany skrypt
setup-sslwystawia bezpłatny certyfikat Let's Encrypt


Licencjonowanie oprogramowania
Licencja MIT – open source, bez opłat licencyjnych
- Brak limitów monitorów, ograniczeń funkcji ani płatnych planów w wersji, którą wdrażamy
- Pełny tekst licencji MIT
Dlaczego warto wdrażać na INTROSERV
-


Pamięć masowa NVMe
Każdy VPS działa na dyskach NVMe – szybkie operacje I/O dla baz danych, metryk i obciążonych środowisk.
-


Lokalizacje w Europie i USA
Wdrażaj blisko swojej infrastruktury i użytkowników – niższe opóźnienia, zgodność regionalna.
-


Nielimitowany transfer
Bez limitów transferu danych i bez dodatkowych opłat za przekroczenia – Twoja miesięczna cena pozostaje przewidywalna.
-


IPv4 i IPv6 w zestawie
Dedykowany adres IPv4 oraz natywny IPv6 z każdym serwerem.
-


Wsparcie konsultanta 24/7
Inżynierowie dyżurujący przez całą dobę – prawdziwe odpowiedzi, nie boty obsługujące zgłoszenia.
-


Skaluj w dowolnym momencie
Ulepszaj procesor, pamięć RAM lub pamięć masową w miarę wzrostu obciążenia – bez migracji.
Warunki i zakres wsparcia
Limity infrastruktury i wsparcia
Nasza firma zapewnia infrastrukturę Wirtualnego Serwera Prywatnego oraz skrypt automatyzujący wstępne wdrożenie. Chociaż gwarantujemy dostępność i wydajność sprzętu oraz sieci, nasze wsparcie techniczne obejmuje wyłącznie kwestie związane z infrastrukturą – takie jak łączność serwera, stabilność sprzętu i rozliczenia. Pomoc w zakresie konfiguracji konkretnej aplikacji, błędów oprogramowania lub zarządzania użytkownikami leży w gestii administratora serwera lub opiekunów oprogramowania.
Licencjonowanie oprogramowania i zgodność z przepisami
Wszystkie narzędzia marketplace wdrażają standardowe wersje produktów oprogramowania firm trzecich i są udostępniane „w stanie, w jakim się znajdują”, bez modyfikacji ich oryginalnego kodu. Chociaż podstawowa część wielu dostępnych aplikacji jest open source, korzystanie z funkcji własnościowych lub zaawansowanych wersji enterprise w środowiskach produkcyjnych może podlegać określonym warunkom licencyjnym dostawcy. Użytkownicy muszą samodzielnie zarządzać wszelkimi wymaganymi subskrypcjami komercyjnymi i nabywać je bezpośrednio od twórców oprogramowania.
FAQ
-
Czy potrzebuję licencji, aby uruchomić Uptime Kuma?
Nie. Uptime Kuma jest w pełni open source na licencji MIT – bez płatnych planów, limitów monitorów ani ograniczeń funkcji, a także bez opłat za każde sprawdzenie, jak w przypadku hostowanych alternatyw. Płacisz tylko standardową fakturę za serwer wirtualny.
-
Jak zalogować się po wdrożeniu?
Po wdrożeniu serwera adres URL interfejsu webowego znajdziesz w panelu INTROSERV. Otwórz go przez HTTPS – podczas pierwszej wizyty Uptime Kuma przeprowadzi Cię przez krótką konfigurację: wybierz SQLite jako bazę danych (nie wymaga niczego dodatkowego i jest właściwym wyborem dla instalacji na pojedynczym serwerze), a następnie utwórz konto administratora. Nazwę użytkownika i hasło ustawiasz samodzielnie, więc żadne dane logowania nigdy nie są generowane ani przechowywane za Ciebie.
-
Jak uzyskać ważny certyfikat SSL?
Serwer jest domyślnie dostarczany z włączonym certyfikatem z podpisem własnym. Aby wystawić bezpłatny certyfikat Let’s Encrypt, połącz się przez SSH i uruchom skrypt
setup-ssl– bez argumentów użyje on nazwy reverse DNS serwera, albo podaj własną domenę, gdy będzie już wskazywać na serwer. Jedno polecenie, a certbot zajmie się resztą, w tym odnawianiem. -
Czy muszę instalować cokolwiek na monitorowanych hostach?
Nie. Uptime Kuma sprawdza Twoje usługi tak, jak zrobiłby to odwiedzający – przez HTTP, TCP, ping lub DNS – więc na docelowym systemie nic się nie uruchamia. W przypadku zadań cron, kopii zapasowych lub maszyn za NAT-em utwórz monitor Push i wywołuj jego adres URL na końcu zadania: dopóki zadanie zgłasza się zgodnie z harmonogramem, wszystko jest w porządku; brak zgłoszenia wyzwala alert.
-
Czy mogę uruchomić publiczną stronę statusu we własnej domenie?
Tak. Utwórz tyle stron statusu, ile potrzebujesz, grupuj monitory, dodaj swoje logo i opis, a następnie skieruj rekord DNS na serwer i ustaw domenę w ustawieniach strony statusu. Skrypt setup-ssl obejmie tę domenę ważnym certyfikatem.
-
Czy mogę zmigrować moją istniejącą instalację Uptime Kuma?
Tak. Zatrzymaj Uptime Kuma po obu stronach, skopiuj zawartość bieżącego katalogu danych do wolumenu danych na nowym serwerze i ponownie uruchom kontener – baza danych, przesłane pliki i ustawienia znajdują się w tym jednym katalogu. Jeśli przechodzisz z instalacji 1.x, pierwsze uruchomienie automatycznie uaktualni bazę danych do formatu 2.x – po prostu zachowaj kopię zapasową oryginalnych danych, dopóki nie potwierdzisz, że wszystko jest na swoim miejscu.
-
Jak obsługiwane są aktualizacje?
To Ty decydujesz, kiedy wykonać aktualizację – nic nie zmienia się za Twoimi plecami. Tag obrazu śledzi stabilną gałąź 2.x, więc aktualizacja sprowadza się do pobrania obrazu i ponownego uruchomienia. Jeśli nie masz pewności, gdzie znajduje się plik compose, uruchom
docker compose ls– wyświetli on uruchomiony projekt wraz z pełną ścieżką do jego pliku konfiguracyjnego. Przejdź do tego katalogu, a następnie uruchomdocker compose pullidocker compose up -d. Najpierw wykonaj kopię zapasową wolumenu danych – to zwykłe skopiowanie pojedynczego katalogu. -
Czy mogę używać tego samego serwera do innych zadań?
Technicznie tak – otrzymujesz pełny dostęp root i możesz zainstalować wszystko. W praktyce trzymaj monitoring na osobnym VPS-ie i poza infrastrukturą, którą obserwuje: monitor współdzielący serwer z Twoją aplikacją przestaje działać dokładnie w momencie, gdy potrzebujesz alertu.




