



Розгорніть Coolify в один клік
Власна PaaS на своєму сервері, готова за кілька хвилин
Coolify – самостійно розміщувана PaaS з відкритим вихідним кодом, альтернатива Vercel, Heroku та Netlify. Розгортає застосунки, бази даних і сервіси на серверах, якими керуєте ви.
-

 Розгортання через git push
-

 Без лімітів на застосунки та домени
-

 Автоматичні сертифікати Let's Encrypt
-

 Preview-середовище для pull request
-

 200+ шаблонів сервісів в один клік
-

 Керування кількома серверами через SSH
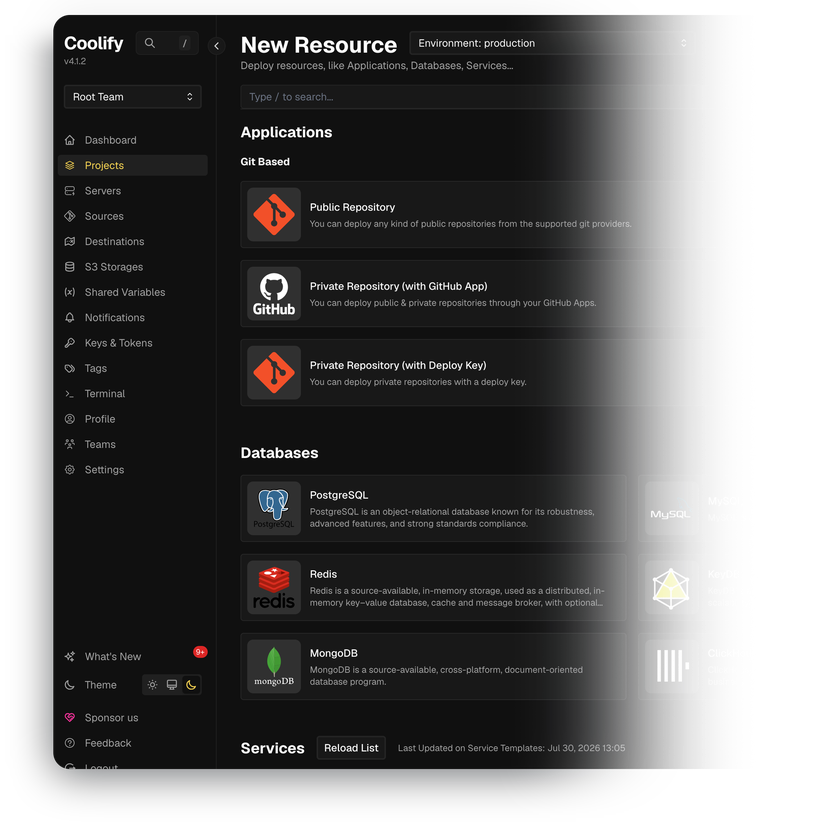

 Встановлюється разом із VPS

 Root-доступ
через SSH

 Готово
за ~2 хвилини

 Панель доступна
після встановлення
Ключові можливості
Railpack і Nixpacks збирають образ безпосередньо з репозиторію. Або вкажіть свій Dockerfile, Compose-файл, статичну збірку чи готовий образ із реєстру.
PostgreSQL, MySQL, MariaDB, MongoDB, Redis, KeyDB, DragonFly і ClickHouse розгортаються з панелі та доступні за внутрішніми адресами, а за потреби – і через публічний порт.
Вкажіть домен зі схемою https://, і вбудований проксі запросить сертифікат Let's Encrypt, а потім продовжить його до кінця 90-денного терміну – без ручних дій.
Дампи PostgreSQL, MySQL, MariaDB і MongoDB запускаються за cron-розкладом і надсилаються в будь-яке S3-сумісне сховище. Власна база PostgreSQL самого Coolify копіюється так само.
Coolify стежить за заповненням диска й сам очищає його, відстежує зупинки та перезапуски контейнерів і статуси резервного копіювання. Сповіщення надходять на email, у Telegram, Discord, Slack, Mattermost, Pushover або через вебхуки.
Автоматизуйте розгортання через REST API з bearer-токеном, запускайте збірки з GitHub Actions або GitLab CI та відкривайте термінал у будь-якому контейнері прямо з браузера.
Системні вимоги
Переглянути всі варіанти VPS
Чотири кроки до готового застосунку
-
1
Виберіть тариф VPS
Підберіть конфігурацію віртуального сервера – кількість ядер, обсяг RAM і диска – під вимоги проєкту.
-
2
Виберіть застосунок
На кроці налаштування VPS відкрийте каталог маркетплейсу та вкажіть self-hosted застосунок для встановлення.
-
3
Оплатіть замовлення
Оплачується лише VPS за звичайним тарифом. Встановлення застосунку з маркетплейсу не тарифікується.
-
4
Отримайте доступ
Сервер розгортається, застосунок установлюється автоматично. Після завершення встановлення середовище готове до підключення.
Склад установки


Додаток
Coolify – поточний стабільний реліз гілки v4
- Встановлення офіційним скриптом Coolify
- Панель, проксі та механізм розгортання працюють одразу після встановлення
Операційна система
Ubuntu 24.04 LTS – чисте мінімальне встановлення
- Офіційно підтримується скриптом швидкого встановлення Coolify
- Root-доступ через SSH


Середовище виконання контейнерів
Docker Engine – офіційний спосіб запуску Coolify
- Встановлюється скриптом разом із curl, wget, git, jq та openssl
- Файли Coolify розташовані в /data/coolify


Веб-доступ і SSL
Traefik – зворотний проксі за замовчуванням
- Панель доступна на порту 8000
- Автоматичний HTTPS і безкоштовні сертифікати Let's Encrypt


Ліцензування ПЗ
Apache 2.0 – відкритий вихідний код, без ліцензійних відрахувань
- У self-hosted версії немає обмежень щодо функціональності, хостів і платних редакцій
- Повний текст ліцензії Apache 2.0
Чому INTROSERV
-


NVMe-диски
Усі VPS працюють на NVMe – швидке введення-виведення для баз даних, метрик і навантажених сервісів.
-


Локації в Європі та США
Розгортайте ближче до своєї інфраструктури та користувачів: менша затримка, простіше з регіональними вимогами.
-
Трафік без ліміту
Без обмежень за обсягом трафіку та доплат за перевитрату – вартість місяця передбачувана.
-


IPv4 та IPv6 у комплекті
Виділена IPv4-адреса та нативний IPv6 на кожному сервері.
-


Підтримка 24/7
Інженери чергують цілодобово – відповідають люди, а не автовідповідач.
-


Апгрейд у будь-який момент
Збільшуйте CPU, RAM і диск у міру зростання навантаження – без перевстановлення та міграції.
Межі відповідальності та умови підтримки
Інфраструктура та межі підтримки
INTROSERV надає інфраструктуру VPS і скрипт автоматичного встановлення для первинного розгортання. Ми відповідаємо за доступність і продуктивність обладнання та мережі, а технічна підтримка працює з інфраструктурними питаннями: підключення до сервера, стабільність обладнання, білінг. Налаштування конкретних застосунків, розбір їхніх помилок і керування обліковими записами користувачів залишаються на стороні адміністратора сервера або супровідників проєкту.
Ліцензування ПЗ та відповідність вимогам
Застосунки маркетплейсу встановлюються у стандартних збірках сторонніх розробників, без змін у вихідному коді, і надаються «як є». Ядро більшості застосунків поширюється з відкритим вихідним кодом, однак пропрієтарні функції та корпоративні редакції в продакшені можуть вимагати окремої ліцензії вендора. Комерційні підписки клієнт оформлює самостійно й безпосередньо в розробника ПЗ.
Часті запитання
-
На яких умовах ліцензується Coolify?
Coolify поширюється за ліцензією Apache License 2.0, і в self-hosted версії, яку ми розгортаємо, доступна вся функціональність: без лімітів на застосунки, бази даних і сервери. Coolify Cloud – окремий платний сервіс, де панель розміщує у себе команда Coolify; до цього розгортання він не входить. Оплачується лише віртуальний сервер за звичайним тарифом.
-
Як увійти у вебінтерфейс після розгортання?
Відкрийте IP-адресу сервера на порту 8000: http://<VPS-IP>:8000. Перше, що ви побачите, – форма реєстрації адміністратора. Створіть обліковий запис одразу після видачі сервера: поки його немає, зареєструватися й забрати інстанс собі може будь-хто, хто відкриє цю сторінку. Потім додайте свій домен у налаштуваннях – панель почне відповідати на ньому через HTTPS із довіреним сертифікатом, після чого порт 8000 можна закрити ззовні.
-
Як випустити довірений SSL-сертифікат?
Спрямуйте A-запис домену на IP-адресу сервера, потім у налаштуваннях заповніть поле домену інстансу адресою зі схемою https://. Coolify запросить сертифікат у Let's Encrypt, встановить його та самостійно продовжуватиме – строк дії 90 днів, втручання не потрібне. Порт 80 залиште відкритим: саме через нього Let's Encrypt перевіряє, що домен ваш. Якщо перевірка не пройде, проксі залишиться на самопідписаному сертифікаті, і браузер показуватиме попередження, доки ви не виправите DNS або фаєрвол.
-
Чи можна перенести наявну інсталяцію Coolify?
Так. Налаштування Coolify зберігаються у його власній базі PostgreSQL, і вона копіюється тим самим механізмом резервного копіювання за розкладом, що й ваші бази. Усе інше – у /data/coolify. Зробіть копії обох на старому сервері, відновіть їх тут і тримайте на обох серверах одну версію Coolify на час перенесення. Прив’язки до хмари конкретного провайдера немає, конфігурація залишається на обладнанні, яке контролюєте ви.
-
Як встановлюються оновлення?
Coolify оновлюється сам, а режим обираєте ви. Автоматичний перевіряє нові релізи та встановлює їх за розкладом. Напівавтоматичний додає у верхню панель кнопку Upgrade, коли виходить реліз, і до натискання нічого не відбувається. Ручний – запуск офіційного інсталяційного скрипта через SSH, там же можна закріпити конкретну версію. Документація рекомендує вимикати автооновлення на продакшен-інстансах і робити резервну копію перед будь-яким оновленням.
-
Як перейти на потужнішу конфігурацію?
CPU, RAM і диск VPS збільшуються без перевстановлення. Далі Coolify масштабується не одним величезним сервером, а їхньою кількістю: підключіть ще один сервер через SSH і розгортайте на ньому застосунки з тієї ж панелі. Окремий сервер можна призначити збірковим, щоб збирання образів не сповільнювало вже працюючі застосунки.
-
Де краще запускати застосунки: поруч із Coolify чи на окремому сервері?
На невеликих тарифах застосунки зазвичай тримають поруч із панеллю, і це працює. Для продакшену документація радить розділяти: один сервер під Coolify, один або кілька – під застосунки та бази даних. Збирання образів – найресурсомісткіша операція, і тривале збирання гальмує все інше на тому самому сервері, включно з панеллю.
-
Чи забезпечує Coolify безпеку сервера та підтримує його в актуальному стані?
Ні, не самостійно. Coolify займається розгортаннями, маршрутизацією та сертифікатами, а операційна система залишається вашою відповідальністю. Він допомагає вам бачити, що потрібно зробити: вкладка Security показує доступні оновлення пакетів для вашого сервера і може надсилати вам щотижневе нагадування, але нічого не встановлюється, доки ви не натиснете Update. Правила брандмауера та доступ через SSH ви налаштовуєте самі.




