



Déployez Coolify en un clic
Votre propre PaaS sur votre propre serveur, prêt en quelques minutes
Coolify est un PaaS open source auto-hébergeable – une alternative à Vercel, Heroku et Netlify qui déploie des applications, des bases de données et des services sur des serveurs que vous contrôlez.
-

 Git push pour déployer
-

 Applications et domaines illimités
-

 Certificats Let's Encrypt automatiques
-

 Déploiements d’aperçu par pull request
-

 Plus de 200 modèles de services en un clic
-

 Gestion multi-serveurs via SSH

 S’installe avec votre VPS

 Accès root complet

 En direct dans ~2 minutes

 Accès instantané au tableau de bord
Fonctionnalités clés
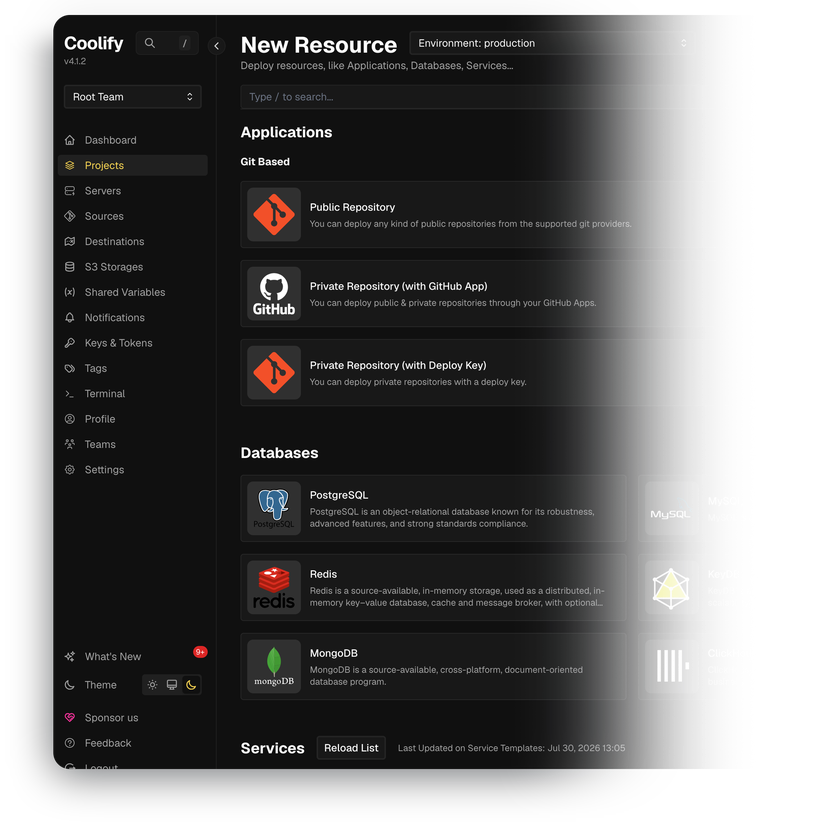
Railpack et Nixpacks construisent l’image directement à partir de votre dépôt, ou vous pouvez faire pointer Coolify vers votre propre Dockerfile, fichier Compose, sortie statique ou image de registre préconstruite.
PostgreSQL, MySQL, MariaDB, MongoDB, Redis, KeyDB, DragonFly et ClickHouse se déploient depuis le tableau de bord, accessibles via des URL internes ou un port public à la demande.
Saisissez un domaine avec le protocole https:// et le proxy intégré demande un certificat Let's Encrypt, puis le renouvelle avant l’expiration au bout de 90 jours, sans intervention manuelle.
Les dumps PostgreSQL, MySQL, MariaDB et MongoDB s’exécutent selon des expressions cron et sont envoyés vers n’importe quel stockage compatible S3, et la propre base de données PostgreSQL de Coolify est sauvegardée de la même manière.
Coolify surveille l’utilisation du disque avec nettoyage automatique, les arrêts et redémarrages de conteneurs, ainsi que l’état des sauvegardes, puis envoie des alertes par e-mail, Telegram, Discord, Slack, Mattermost, Pushover ou webhooks.
Automatisez les déploiements via une API REST avec jeton Bearer, déclenchez des builds depuis GitHub Actions ou GitLab CI, et ouvrez un shell sur n’importe quel conteneur directement depuis le navigateur.
Configuration requise
Voir toutes les options VPS
Commencez en 4 étapes simples
-
1
Sélectionnez une offre VPS
Choisissez les ressources du serveur virtuel et les niveaux de performance qui correspondent aux exigences de votre projet.
-
2
Choisissez votre application
Parcourez notre marketplace lors de la configuration du VPS et sélectionnez le logiciel auto-hébergé que vous souhaitez déployer.
-
3
Finalisez le paiement
Réglez la facture standard du serveur virtuel : l’outil de déploiement en 1 clic lui-même est entièrement gratuit.
-
4
Terminer et accéder
Votre serveur met à disposition et installe automatiquement le logiciel. Une fois le processus d’installation terminé, votre nouvel environnement est entièrement prêt pour que vous puissiez vous y connecter et l’utiliser.
Détails du déploiement


Application
Coolify – version stable actuelle de la branche v4
- Installé avec le script d’installation officiel
- Tableau de bord, proxy et moteur de déploiement opérationnels dès l’installation
Système d’exploitation
Ubuntu 24.04 LTS – installation minimale propre
- Officiellement pris en charge par le script d’installation rapide de Coolify
- Accès root complet via SSH


Environnement d’exécution de conteneurs
Docker Engine – la méthode officielle d’exécution de Coolify
- Installé par le script avec curl, wget, git, jq et openssl
- Les fichiers propres à Coolify se trouvent dans /data/coolify


Accès Web et SSL
Traefik comme proxy inverse par défaut
- Tableau de bord accessible sur le port 8000 après le provisionnement
- HTTPS automatique et SSL Let's Encrypt gratuit pour les domaines personnalisés


Licences logicielles
Licence Apache 2.0 – open source, sans frais de licence
- Aucune fonctionnalité verrouillée, limite d’hôtes ni offre payante dans la version auto-hébergée
- Texte intégral de la licence Apache 2.0
Pourquoi déployer sur INTROSERV
-


Stockage NVMe
Chaque VPS fonctionne sur des disques NVMe – des E/S rapides pour les bases de données, les métriques et les charges de travail intensives.
-


Sites en Europe et aux États-Unis
Déployez près de votre infrastructure et de vos utilisateurs – latence réduite, conformité régionale.
-
Trafic non mesuré
Aucun plafond de bande passante et aucune facture de dépassement : votre prix mensuel reste prévisible.
-


IPv4 et IPv6 inclus
Une adresse IPv4 dédiée ainsi qu’une IPv6 native avec chaque serveur.
-


Assistance humaine 24 h/24 et 7 j/7
Des ingénieurs de garde 24 h/24 – de vraies réponses, pas des robots de tickets.
-


Évoluez à tout moment
Mettez à niveau le processeur, la RAM ou le stockage à mesure que votre charge de travail augmente, sans migration.
Conditions et limites de l’assistance
Limites de l’infrastructure et du support
Notre entreprise fournit l’infrastructure de serveur privé virtuel ainsi que le script d’automatisation pour le déploiement initial. Bien que nous garantissions la disponibilité et les performances de votre matériel et de votre réseau, notre support technique couvre exclusivement les problèmes liés à l’infrastructure, tels que la connectivité du serveur, la stabilité du matériel et la facturation. L’assistance concernant la configuration spécifique aux applications, les bogues logiciels ou la gestion des utilisateurs relève de la responsabilité de l’administrateur du serveur ou des mainteneurs du logiciel.
Licences logicielles et conformité
Tous les outils de la marketplace déploient des versions standard de produits logiciels tiers et sont fournis « en l’état », sans modification de leur code d’origine. Bien que le cœur de nombreuses applications disponibles soit open source, l’utilisation de fonctionnalités propriétaires ou de niveaux d’entreprise avancés dans des environnements de production peut être soumise aux conditions de licence spécifiques du fournisseur. Les utilisateurs doivent gérer et acquérir tout abonnement commercial requis directement auprès des développeurs du logiciel.
FAQ
-
Ai-je besoin d’une licence ou d’un forfait payant pour faire fonctionner Coolify ?
Non. Coolify est open source sous licence Apache 2.0, et la version auto-hébergée que nous déployons inclut toutes les fonctionnalités. Il n’y a aucune limite au nombre d’applications, de bases de données ou de serveurs que vous exécutez. Coolify Cloud est un service payant distinct dans lequel l’équipe Coolify héberge le tableau de bord pour vous, et il ne fait pas partie de ce déploiement. Ici, vous ne payez que la facture standard du serveur virtuel.
-
Comment puis-je me connecter après le déploiement ?
Ouvrez l’adresse IP de votre serveur sur le port 8000, par exemple http://<VPS-IP>:8000. La première page que vous voyez est un formulaire d’inscription, et c’est là que vous créez votre compte administrateur. Faites-le dès que le serveur est prêt, car tant que ce compte n’existe pas, toute personne qui ouvre la page peut revendiquer l’instance. Ajoutez ensuite votre domaine dans les Paramètres : le tableau de bord commence à répondre sur ce domaine en https:// avec un vrai certificat, et une fois que cela fonctionne, vous pouvez fermer en toute sécurité le port 8000 vers le monde extérieur.
-
Comment obtenir un certificat SSL valide ?
Créez un enregistrement A pour votre domaine pointant vers l’adresse IP du serveur, puis ouvrez les paramètres et renseignez le domaine de l’instance avec une adresse https://. Coolify demande un certificat à Let’s Encrypt, l’installe et le renouvelle automatiquement : les certificats durent 90 jours et leur renouvellement ne nécessite aucune intervention. Gardez le port 80 ouvert, car c’est ainsi que Let’s Encrypt confirme que le domaine vous appartient bien. Si cette vérification échoue, le proxy sert son propre certificat auto-signé et le navigateur affiche un avertissement jusqu’à ce que le DNS ou le pare-feu soit corrigé.
-
Puis-je déplacer une installation Coolify existante vers ce serveur ?
Oui. Coolify conserve ses paramètres dans sa propre base de données PostgreSQL, et cette base de données est couverte par la même fonctionnalité de sauvegarde planifiée que celle que vous utilisez pour vos propres bases de données. Tout le reste se trouve dans /data/coolify sur le serveur. Sauvegardez les deux sur l’ancien serveur, restaurez-les ici, et utilisez la même version de Coolify des deux côtés pendant la migration. Rien n’est lié à un cloud fournisseur, votre configuration reste donc toujours sur du matériel que vous contrôlez.
-
Comment les mises à jour sont-elles gérées ?
Coolify se met à jour lui-même, et vous choisissez comment. Les mises à jour automatiques vérifient la disponibilité de nouvelles versions et les installent selon un planning. Le mode semi-automatique affiche un bouton Mettre à niveau dans la barre de navigation supérieure lorsqu’une version est disponible, et rien ne se passe tant que vous ne cliquez pas dessus. Le mode manuel consiste à exécuter le script d’installation officiel via SSH, ce qui vous permet également de définir une version exacte. La documentation recommande de désactiver les mises à jour automatiques sur les instances de production et d’effectuer une sauvegarde avant toute mise à niveau.
-
Et si cette configuration ne me suffit plus ?
Ajoutez du CPU, de la RAM ou du stockage au VPS, sans réinstallation nécessaire. Ensuite, Coolify évolue en ajoutant des serveurs plutôt qu’un seul énorme serveur : connectez un autre serveur via SSH et déployez dessus depuis le même tableau de bord. Vous pouvez également désigner un serveur comme serveur de build, afin que la création d’images ne ralentisse plus les applications déjà en cours d’exécution.
-
Dois-je exécuter mes applications sur le même serveur que Coolify ?
Cela fonctionne, et sur les offres les plus petites, c’est la configuration habituelle. Pour la production, la documentation suggère une séparation : un serveur pour Coolify, un ou plusieurs autres pour les applications et les bases de données que vous déployez. La création des images est la partie la plus lourde, et une longue compilation peut ralentir tout le reste sur le même serveur, y compris le tableau de bord.
-
Coolify maintient-il le serveur sécurisé et à jour ?
Pas à lui seul. Coolify s’occupe des déploiements, du routage et des certificats, tandis que le système d’exploitation reste sous votre responsabilité. Il vous aide toutefois à voir ce qu’il y a à faire : l’onglet Sécurité répertorie les mises à jour de paquets disponibles pour votre serveur et peut vous envoyer un rappel hebdomadaire, mais rien n’est installé tant que vous n’appuyez pas sur Mettre à jour. Les règles de pare-feu et l’accès SSH sont à configurer par vos soins.




