



Postavite Coolify jednim klikom
Vaš vlastiti PaaS na vlastitom poslužitelju, spreman za nekoliko minuta
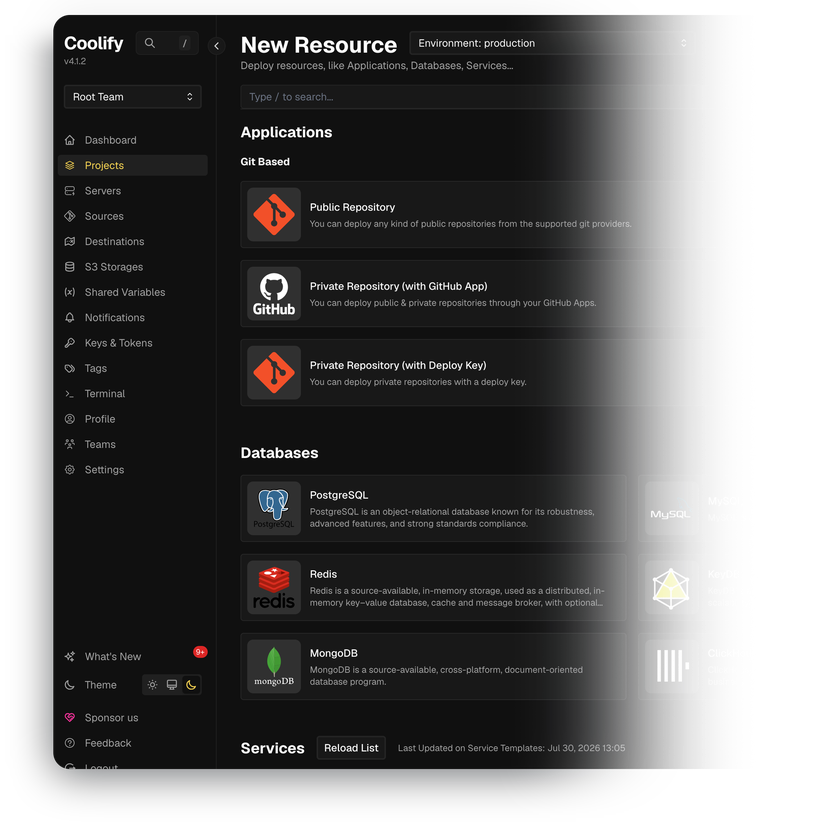
Coolify je PaaS otvorenog koda koji se može samostalno hostati – alternativa Vercelu, Herokuu i Netlifyju koja implementira aplikacije, baze podataka i usluge na poslužiteljima koje kontrolirate.
-

 Git push za implementaciju
-

 Neograničen broj aplikacija i domena
-

 Automatski Let's Encrypt certifikati
-

 Upravljanje više poslužitelja putem SSH-a
-

 Više od 200 predložaka usluga jednim klikom
-

 Implementacije za pregled po zahtjevu za povlačenje

 Instalira se s vašim VPS-om

 Potpuni root
pristup

 Uživo
za ~2 minute

 Trenutačan pristup nadzornoj ploči
Ključne značajke
Railpack i Nixpacks grade sliku izravno iz vašeg repozitorija, ili usmjerite Coolify na vlastitu Dockerfile datoteku, Compose datoteku, statički izlaz ili unaprijed izrađenu sliku iz registra.
PostgreSQL, MySQL, MariaDB, MongoDB, Redis, KeyDB, DragonFly i ClickHouse implementiraju se s nadzorne ploče, dostupni putem internih URL-ova ili javnog porta na zahtjev.
Unesite domenu s protokolom https:// i ugrađeni proxy zatražit će Let's Encrypt certifikat, a zatim ga obnoviti prije isteka roka od 90 dana, bez ručnog koraka.
Dumpovi PostgreSQL-a, MySQL-a, MariaDB-a i MongoDB-a pokreću se prema cron izrazima i šalju u bilo koju pohranu kompatibilnu sa S3, a vlastita PostgreSQL baza podataka Coolifyja sigurnosno se kopira na isti način.
Coolify nadzire upotrebu diska uz automatsko čišćenje, zaustavljanja i ponovna pokretanja spremnika te status sigurnosnih kopija, a zatim šalje upozorenja putem e-pošte, Telegrama, Discorda, Slacka, Mattermosta, Pushovera ili webhookova.
Automatizirajte implementacije putem REST API-ja s bearer tokenom, pokrećite izgradnje iz GitHub Actionsa ili GitLab CI-ja i otvorite ljusku na bilo kojem kontejneru izravno iz preglednika.
Sistemski zahtjevi
Prikaži sve VPS opcije
Započnite u 4 jednostavna koraka
-
1
Odaberite VPS plan
Odaberite resurse virtualnog poslužitelja i razine performansi koje odgovaraju zahtjevima vašeg projekta.
-
2
Odaberite svoju aplikaciju
Pregledajte našu trgovinu tijekom postavljanja VPS-a i odaberite softver za samostalno hostanje koji želite implementirati.
-
3
Dovršite plaćanje
Platite standardni račun za virtualni poslužitelj – sam alat za implementaciju jednim klikom potpuno je besplatan.
-
4
Dovršite i pristupite
Vaš se poslužitelj priprema i automatski instalira softver. Nakon što postupak postavljanja završi, vaše novo okruženje potpuno je spremno za povezivanje i upotrebu.
Detalji implementacije


Aplikacija
Coolify – aktualno stabilno izdanje grane v4
- Instalirano službenom instalacijskom skriptom
- Nadzorna ploča, proxy i mehanizam za implementaciju rade odmah nakon instalacije
Operacijski sustav
Ubuntu 24.04 LTS – čista minimalna instalacija
- Službeno podržano Coolifyjevom skriptom za brzu instalaciju
- Potpuni root pristup putem SSH-a


Izvršno okruženje kontejnera
Docker Engine – službeni način na koji Coolify radi
- Instalira ga skripta zajedno s curlom, wgetom, gitom, jq-om i openssl-om
- Vlastite datoteke Coolifyja nalaze se u /data/coolify


Web pristup i SSL
Traefik kao zadani obrnuti proxy
- Nadzorna ploča dostupna na portu 8000 nakon provizioniranja
- Automatski HTTPS i besplatni Let's Encrypt SSL za prilagođene domene


Licenciranje softvera
Licenca Apache 2.0 – otvorenog koda, bez licencnih naknada
- Nema ograničenja značajki, ograničenja broja hostova ni plaćenih razina u samostalno hostiranoj verziji
- Cjeloviti tekst licence Apache 2.0
Zašto postaviti na INTROSERV
-


NVMe pohrana
Svaki VPS radi na NVMe diskovima – brzi I/O za baze podataka, metrike i zahtjevna radna opterećenja.
-


Lokacije u Europi i SAD-u
Implementirajte blizu svoje infrastrukture i korisnika – manja latencija, regionalna usklađenost.
-
Neograničen promet
Bez ograničenja propusnosti i bez dodatnih troškova za prekoračenje – vaša mjesečna cijena ostaje predvidljiva.
-


IPv4 i IPv6 uključeni
Namjenska IPv4 adresa plus izvorni IPv6 uz svaki poslužitelj.
-


Ljudska podrška 24/7
Inženjeri dežurni 24 sata dnevno – stvarni odgovori, a ne botovi za tikete.
-


Skalirajte u bilo kojem trenutku
Nadogradite CPU, RAM ili pohranu kako vaše radno opterećenje raste – bez migracije.
Uvjeti i granice podrške
Ograničenja infrastrukture i podrške
Naša tvrtka pruža infrastrukturu virtualnog privatnog poslužitelja i skriptu za automatizaciju početne implementacije. Iako jamčimo dostupnost i performanse vašeg hardvera i mreže, naša tehnička podrška isključivo obuhvaća probleme povezane s infrastrukturom – kao što su povezivost poslužitelja, stabilnost hardvera i naplata. Pomoć s konfiguracijom specifičnom za aplikaciju, softverskim pogreškama ili upravljanjem korisnicima odgovornost je administratora poslužitelja ili održavatelja softvera.
Licenciranje softvera i usklađenost
Svi alati s tržišta implementiraju standardne verzije softverskih proizvoda trećih strana i isporučuju se „takvi kakvi jesu”, bez izmjena izvornog koda. Iako je jezgra mnogih dostupnih aplikacija otvorenog koda, upotreba vlasničkih značajki ili naprednih poslovnih razina u produkcijskim okruženjima može podlijegati posebnim licencnim uvjetima dobavljača. Korisnici moraju sami upravljati svim potrebnim komercijalnim pretplatama i pribaviti ih izravno od razvojnih programera softvera.
Često postavljana pitanja
-
Trebam li licencu ili plaćeni plan za pokretanje Coolifyja?
Ne. Coolify je otvorenog koda pod licencom Apache License 2.0, a self-hosted verzija koju implementiramo uključuje sve značajke. Nema ograničenja u broju aplikacija, baza podataka ili poslužitelja koje pokrećete. Coolify Cloud zasebna je plaćena usluga u kojoj Coolify tim za vas hosta nadzornu ploču i nije dio ove implementacije. Ovdje plaćate samo standardni račun za virtualni poslužitelj.
-
Kako se prijaviti nakon implementacije?
Otvorite IP adresu svojeg poslužitelja na portu 8000, na primjer http://<VPS-IP>:8000. Prva stranica koju vidite jest obrazac za registraciju i ondje stvarate svoj administratorski račun. Učinite to čim poslužitelj bude spreman, jer dok taj račun ne postoji, svatko tko otvori stranicu može preuzeti instancu. Zatim dodajte svoju domenu u Postavkama – nadzorna ploča počinje odgovarati na toj domeni putem https:// sa stvarnim certifikatom, a kada to proradi, možete sigurno zatvoriti port 8000 prema vanjskom svijetu.
-
Kako mogu dobiti valjani SSL certifikat?
Izradite A zapis za svoju domenu koji upućuje na IP adresu poslužitelja, zatim otvorite Postavke i ispunite polje Domena instance koristeći adresu s https://. Coolify od Let's Encrypta traži certifikat, instalira ga i samostalno ga obnavlja – certifikati traju 90 dana, a obnova ne zahtijeva nikakvu pažnju. Ostavite port 80 otvorenim jer tako Let's Encrypt potvrđuje da je domena doista vaša. Ako ta provjera ne uspije, proxy poslužuje vlastiti samopotpisani certifikat i preglednik prikazuje upozorenje dok se DNS ili vatrozid ne poprave.
-
Mogu li premjestiti postojeću instalaciju Coolifyja na ovaj poslužitelj?
Da. Coolify čuva svoje postavke u vlastitoj PostgreSQL bazi podataka, a ta je baza obuhvaćena istom značajkom zakazanog sigurnosnog kopiranja koju koristite za vlastite baze podataka. Sve ostalo nalazi se u /data/coolify na poslužitelju. Napravite sigurnosnu kopiju oboje na starom poslužitelju, vratite ih ovdje i tijekom premještanja pokrenite istu verziju Coolifyja na obje strane. Ništa nije vezano uz oblak određenog dobavljača, pa vaša konfiguracija uvijek ostaje na hardveru kojim upravljate.
-
Kako se postupa s ažuriranjima?
Coolify se sam ažurira, a vi birate kako. Automatska ažuriranja provjeravaju postoje li nova izdanja i instaliraju ih prema rasporedu. Poluautomatski način prikazuje gumb za nadogradnju u gornjoj navigacijskoj traci kada je izdanje dostupno, a ništa se ne događa dok ga ne kliknete. Ručni način znači pokretanje službene instalacijske skripte putem SSH-a, pri čemu možete i fiksirati točnu verziju. Dokumentacija preporučuje isključivanje automatskih ažuriranja na produkcijskim instancama i izradu sigurnosne kopije prije svake nadogradnje.
-
Što ako prerastem ovu konfiguraciju?
Dodajte CPU, RAM ili pohranu VPS-u, bez potrebe za ponovnom instalacijom. Nakon toga, Coolify raste dodavanjem poslužitelja umjesto jednog ogromnog – povežite drugi poslužitelj putem SSH-a i implementirajte na njega s iste nadzorne ploče. Poslužitelj možete označiti i kao poslužitelj za izgradnju, tako da izgradnja slika više ne usporava aplikacije koje se već izvode.
-
Trebam li pokretati svoje aplikacije na istom poslužitelju kao i Coolify?
Funkcionira, a na manjim paketima to je uobičajena konfiguracija. Za produkciju dokumentacija preporučuje razdvajanje – jedan poslužitelj za Coolify, jedan ili više za aplikacije i baze podataka koje implementirate. Izgradnja imagea je najzahtjevniji dio, a duga izgradnja može usporiti sve ostalo na istom poslužitelju, uključujući nadzornu ploču.
-
Održava li Coolify poslužitelj sigurnim i ažurnim?
Ne samo od sebe. Coolify se brine za implementacije, usmjeravanje i certifikate, dok operativni sustav ostaje vaša odgovornost. Pomaže vam vidjeti što treba obaviti – kartica Sigurnost navodi dostupna ažuriranja paketa za vaš poslužitelj i može vam slati tjedni podsjetnik, ali ništa se ne instalira dok ne pritisnete Ažuriraj. Pravila vatrozida i SSH pristup sami podešavate.




