



Разверните Coolify в один клик
Собственная PaaS на своем сервере, готовая через пару минут
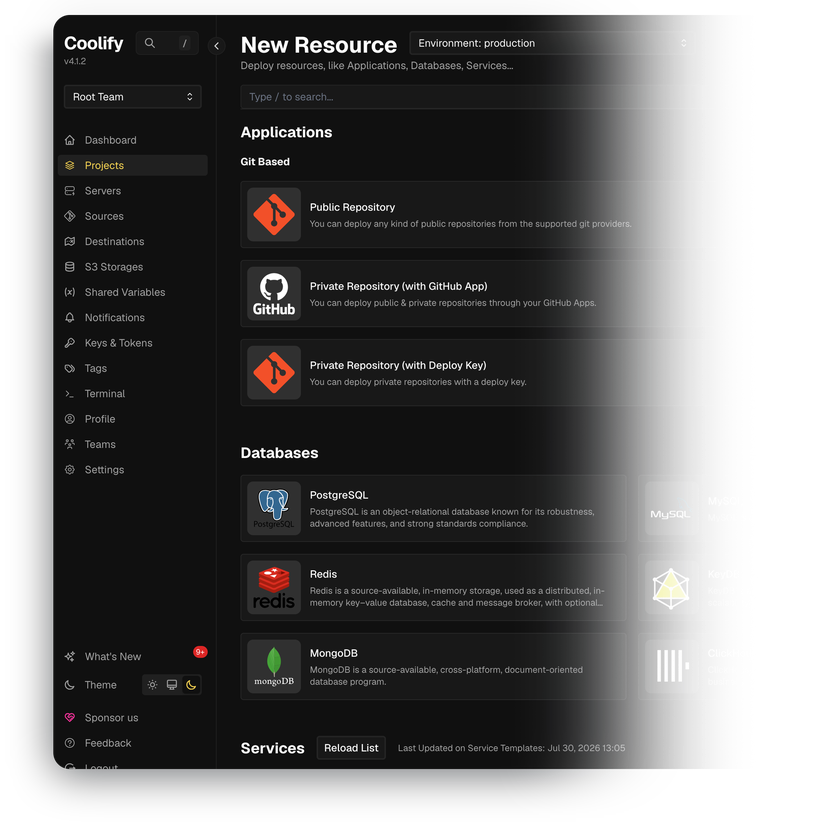
Coolify – self-hosted PaaS с открытым исходным кодом, альтернатива Vercel, Heroku и Netlify. Разворачивает приложения, базы данных и сервисы на серверах, которыми управляете вы.
-

 Развертывание по git push
-

 Без лимитов на приложения и домены
-

 Автоматические сертификаты Let's Encrypt
-

 Preview-окружение для pull request
-

 200+ шаблонов сервисов в один клик
-

 Управление несколькими серверами по SSH

 Устанавливается вместе с VPS

 Root-доступ
по SSH

 Готов
за ~2 минуты

 Панель доступна
после установки
Ключевые возможности
Railpack и Nixpacks собирают образ прямо из репозитория. Либо укажите свой Dockerfile, Compose-файл, статическую сборку или готовый образ из реестра.
PostgreSQL, MySQL, MariaDB, MongoDB, Redis, KeyDB, DragonFly и ClickHouse разворачиваются из панели и доступны по внутренним адресам, а при необходимости и через публичный порт.
Укажите домен со схемой https://, и встроенный прокси запросит сертификат Let's Encrypt, а затем продлит его до конца 90-дневного срока – без ручных действий.
Дампы PostgreSQL, MySQL, MariaDB и MongoDB запускаются по cron-расписанию и уходят в любое S3-совместимое хранилище. Собственная база PostgreSQL самого Coolify копируется так же.
Coolify следит за заполнением диска и сам чистит его, отслеживает остановки и перезапуски контейнеров и статусы резервного копирования. Оповещения уходят на email, в Telegram, Discord, Slack, Mattermost, Pushover или через вебхуки.
Автоматизируйте развертывание через REST API с bearer-токеном, запускайте сборки из GitHub Actions или GitLab CI и открывайте терминал в любом контейнере прямо из браузера.
Системные требования
Посмотреть все варианты VPS
Четыре шага до готового приложения
-
1
Выберите тариф VPS
Подберите конфигурацию виртуального сервера – количество ядер, объем RAM и диска – под требования проекта.
-
2
Выберите приложение
На шаге настройки VPS откройте каталог маркетплейса и укажите self-hosted приложение для установки.
-
3
Оплатите заказ
Оплачивается только VPS по обычному тарифу. Установка приложения из маркетплейса не тарифицируется.
-
4
Получите доступ
Сервер разворачивается, приложение устанавливается автоматически. После завершения установки среда готова к подключению.
Состав установки


Приложение
Coolify – текущий стабильный релиз ветки v4
- Установка официальным скриптом Coolify
- Панель, прокси и механизм развертывания работают сразу после установки
Операционная система
Ubuntu 24.04 LTS – чистая минимальная установка
- Официально поддерживается скриптом быстрой установки Coolify
- Root-доступ по SSH


Среда выполнения контейнеров
Docker Engine – официальный способ запуска Coolify
- Устанавливается скриптом вместе с curl, wget, git, jq и openssl
- Файлы Coolify лежат в /data/coolify


Веб-доступ и SSL
Traefik – reverse proxy по умолчанию
- Панель доступна на порту 8000
- Автоматический HTTPS и бесплатные сертификаты Let's Encrypt


Лицензирование ПО
Apache 2.0 – открытый исходный код, без лицензионных отчислений
- В self-hosted версии нет лимитов по функциональности, хостам и платных редакций
- Полный текст лицензии Apache 2.0
Почему INTROSERV
-


NVMe-диски
Все VPS работают на NVMe – быстрый ввод-вывод для баз данных, метрик и нагруженных сервисов.
-


Локации в Европе и США
Разворачивайте ближе к своей инфраструктуре и пользователям: меньше задержки, проще с региональными требованиями.
-
Трафик без лимита
Без ограничений по объему трафика и доплат за перерасход – стоимость месяца предсказуема.
-


IPv4 и IPv6 в комплекте
Выделенный IPv4-адрес и нативный IPv6 на каждом сервере.
-


Поддержка 24/7
Инженеры на дежурстве круглосуточно – отвечают люди, а не автоответчик.
-


Апгрейд в любой момент
Увеличивайте CPU, RAM и диск по мере роста нагрузки – без переустановки и миграции.
Границы ответственности и условия поддержки
Инфраструктура и границы поддержки
INTROSERV предоставляет инфраструктуру VPS и скрипт автоматической установки для первичного развертывания. Мы отвечаем за доступность и производительность оборудования и сети, а техническая поддержка работает по инфраструктурным вопросам: подключение к серверу, стабильность оборудования, биллинг. Настройка конкретных приложений, разбор их ошибок и управление учетными записями пользователей остаются на стороне администратора сервера или сопровождающих проекта.
Лицензирование ПО и соответствие требованиям
Приложения маркетплейса устанавливаются в стандартных сборках сторонних разработчиков, без изменений в исходном коде, и предоставляются «как есть». Ядро большинства приложений распространяется с открытым исходным кодом, однако проприетарные функции и корпоративные редакции в продакшене могут требовать отдельной лицензии вендора. Коммерческие подписки клиент оформляет самостоятельно и напрямую у разработчика ПО.
Часто задаваемые вопросы
-
На каких условиях лицензируется Coolify?
Coolify распространяется под лицензией Apache License 2.0, и в self-hosted версии, которую мы разворачиваем, доступна вся функциональность: без лимитов на приложения, базы данных и серверы. Coolify Cloud – отдельный платный сервис, где панель размещает у себя команда Coolify; в это развертывание он не входит. Оплачивается только виртуальный сервер по обычному тарифу.
-
Как войти в веб-интерфейс после развертывания?
Откройте IP-адрес сервера на порту 8000: http://<VPS-IP>:8000. Первое, что вы увидите, – форма регистрации администратора. Создайте учетную запись сразу после выдачи сервера: пока ее нет, зарегистрироваться и забрать инстанс себе может любой, кто откроет эту страницу. Затем добавьте свой домен в настройках – панель начнет отвечать на нем по HTTPS с доверенным сертификатом, после чего порт 8000 можно закрыть снаружи.
-
Как выпустить доверенный SSL-сертификат?
Направьте A-запись домена на IP-адрес сервера, затем в настройках заполните поле домена инстанса адресом со схемой https://. Coolify запросит сертификат у Let's Encrypt, установит его и будет продлевать сам – срок действия 90 дней, вмешательство не нужно. Порт 80 оставьте открытым: именно через него Let's Encrypt проверяет, что домен ваш. Если проверка не пройдет, прокси останется на самоподписанном сертификате и браузер будет показывать предупреждение, пока не поправите DNS или фаервол.
-
Можно ли перенести существующую установку Coolify?
Да. Настройки Coolify лежат в его собственной базе PostgreSQL, и она копируется тем же механизмом резервного копирования по расписанию, что и ваши базы. Все остальное – в /data/coolify. Снимите копии обоих на старом сервере, восстановите их здесь и держите на обоих серверах одну версию Coolify на время переноса. Привязки к облаку конкретного провайдера нет, конфигурация остается на оборудовании, которое контролируете вы.
-
Как устанавливаются обновления?
Coolify обновляется сам, а режим выбираете вы. Автоматический проверяет новые релизы и ставит их по расписанию. Полуавтоматический добавляет в верхнюю панель кнопку Upgrade, когда выходит релиз, и до нажатия ничего не происходит. Ручной – запуск официального установочного скрипта по SSH, там же можно закрепить конкретную версию. Документация рекомендует отключать автообновления на продакшен-инстансах и делать резервную копию перед любым обновлением.
-
Как перейти на более мощную конфигурацию?
CPU, RAM и диск VPS увеличиваются без переустановки. Дальше Coolify масштабируется не одним огромным сервером, а их количеством: подключите еще один сервер по SSH и разворачивайте на нем приложения из той же панели. Отдельный сервер можно назначить сборочным, чтобы сборка образов не замедляла уже работающие приложения.
-
Где лучше запускать приложения: рядом с Coolify или на отдельном сервере?
На небольших тарифах приложения обычно держат рядом с панелью, и это работает. Для продакшена документация советует разделять: один сервер под Coolify, один или несколько – под приложения и базы данных. Сборка образов – самая ресурсоемкая операция, и долгая сборка тормозит все остальное на том же сервере, включая панель.
-
Обеспечивает ли Coolify безопасность сервера и поддерживает ли его в актуальном состоянии?
Нет, не самостоятельно. Coolify занимается развертываниями, маршрутизацией и сертификатами, а операционная система остается вашей ответственностью. Он помогает вам видеть, что нужно сделать: вкладка Security показывает доступные обновления пакетов для вашего сервера и может отправлять вам еженедельное напоминание, но ничего не устанавливается, пока вы не нажмете Update. Правила брандмауэра и доступ по SSH вы настраиваете сами.




