


Выделенные серверы для GitLab™
GitLab Self-Managed и CI/CD-раннеры на bare metal
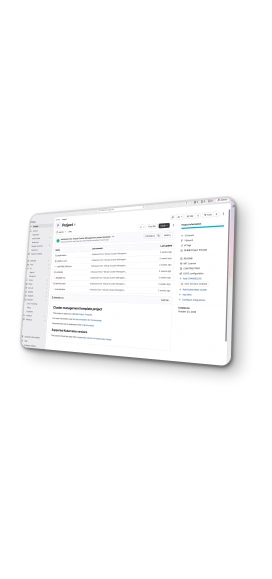
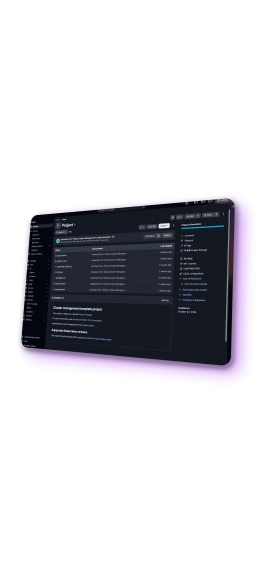
Разверните GitLab Self-Managed на выделенном сервере с NVMe-накопителями, а CI/CD-задачи вынесите на отдельные серверы-раннеры в приватной VLAN. Эти же серверы подходят для GitLab Runner и self-hosted раннеров GitHub Actions.
GITLAB – товарный знак GitLab Inc. в США и других странах и регионах.
-

 NVMe-накопители для репозиториев
-

 Высокочастотные CPU для CI-сборок
-

 Приватная VLAN на 10–25 Гбит/с
-

 Root-доступ и IP-KVM

 AMD Zen 5 до 5,7 ГГц

 Безлимитный трафик

 NVMe enterprise-класса

 Память DDR5 ECC
Аппаратные требования GitLab и GitLab Runner
Базовый минимум для одноузлового инстанса GitLab – 8 vCPU и 16 ГБ памяти. На выделенном сервере это 4–6-ядерный CPU с 8–12 потоками. Под нагрузкой swap замедляет GitLab, поэтому 32 ГБ оставляют запас для фоновых задач и роста.
Заложите 40 ГБ на систему и PostgreSQL плюс полный объём всех репозиториев. Gitaly – сервис хранения репозиториев – активно нагружает диски и требует SSD, а не сетевых файловых систем. Поэтому стандартная схема – два NVMe-накопителя в RAID 1.
Облачные инстансы и диски с burst-режимом плохо подходят для GitLab: когда квота исчерпана, их скорость падает. У выделенного сервера нет квот и соседей на том же железе. Провайдер никогда не ограничивает его ядра и NVMe-накопители.
CI/CD-задачи лучше запускать на отдельном сервере, а не на инстансе GitLab. Тогда тяжёлая сборка не замедлит Git, веб-интерфейс и ревью кода. А код пайплайнов не будет выполняться рядом с вашими репозиториями.
Компиляторам, тестам и сборке образов важна производительность одного ядра, поэтому высокая частота ускоряет каждую задачу. Число ядер определяет, сколько задач выполняется параллельно. Каждой задаче нужна своя память, а слои Docker и кэши хранятся на NVMe раннера.
Раннеры забирают код, образы и артефакты с инстанса по приватной VLAN на скорости до 25 Гбит/с. Полный Docker-образ приходит за секунды, а не за минуты. Публичный порт остаётся свободным для команды: push в Git, merge requests и веб-интерфейс не ждут, пока отработает пайплайн.
Цены на выделенные серверы для GitLab и раннеров
Все конфигурации
Арендуйте выделенный сервер для GitLab
в INTROSERV


Как заказать выделенный сервер
Выберите конфигурацию, добавьте NVMe-накопители и ОС. Дождитесь готовности сервера и установите GitLab.
Читать документацию

Установка и защита одноузлового инстанса GitLab
Пошаговая установка GitLab Self-Managed из официального Linux-пакета с настройкой HTTPS и первым входом.
Читать руководствоСерверы и инфраструктура для GitLab от одного провайдера
-
1
Установите GitLab на сервер инстанса
Установите GitLab Self-Managed из официального Linux-пакета на NVMe со встроенными PostgreSQL и Redis. Затем настройте HTTPS, исходящую почту и container registry.
-
2
Подключите серверы-раннеры по VLAN
Закажите серверы для раннеров в том же дата-центре и объедините их приватной VLAN на скорости до 25 Гбит/с. Задачи забирают код, образы и артефакты по VLAN, а не через публичный порт.
-
3
Зарегистрируйте раннеры
Установите GitLab Runner с Docker executor и зарегистрируйте его на своём инстансе. Для репозиториев на GitHub на тех же серверах работают self-hosted раннеры GitHub Actions.
-
4
Настройте бэкапы через INTROSERV Backup Service
Делайте бэкап всего сервера инстанса через INTROSERV Backup Service – это ПО NAKIVO и хранилище в одном готовом сервисе. При необходимости восстановите весь сервер или отдельный файл.
Лицензирование и поддержка GitLab
Лицензирование
Рекомендуем устанавливать GitLab Enterprise Edition. Без лицензии он работает на бесплатном тарифе, а Premium или Ultimate можно включить позже кодом активации без переустановки. Community Edition – open source альтернатива под лицензией MIT с теми же бесплатными функциями. Лицензии и подписки приобретаются у GitLab Inc. или партнёров.
Поддержка
Поддержку самого GitLab дают форум и документация GitLab, а при платной подписке – GitLab Inc. INTROSERV отвечает за Linux-серверы, на которых работает GitLab: мониторинг, безопасность, обновления ОС и устранение инцидентов по тарифу администрирования. Разовые задачи – в рамках почасового системного администрирования.

FAQ
-
Как быстро предоставляется сервер?
Конфигурации с мгновенной выдачей готовы через 3–6 часов после оплаты. Индивидуальные сборки – обычно в течение 24 часов. Срок выдачи указан у каждой конфигурации в каталоге.
-
Можно ли сначала протестировать сервер?
Да. Доступен платный тестовый период до 5 дней. Этого достаточно, чтобы установить GitLab, отправить репозиторий и запустить первый пайплайн.
-
Какую ОС выбрать?
Дистрибутив Linux, который поддерживает официальный пакет GitLab, например Ubuntu LTS или Debian. Пакет уже включает PostgreSQL, Redis и веб-сервер, поэтому больше ничего устанавливать не нужно.
-
Можно ли использовать свой домен и HTTPS-сертификат?
Да. Направьте DNS-запись на сервер – пакет GitLab сам выпустит и будет продлевать сертификат Let’s Encrypt. Вместо него можно установить сертификат другого центра сертификации.
-
Можно ли запустить GitLab Pages на том же сервере?
Да. Pages работает как отдельный сервис, и ему нужна wildcard-запись DNS. Для собственных доменов в Pages также нужен второй IP-адрес – его можно добавить к серверу.
-
Что будет, если NVMe-накопитель выйдет из строя?
При двух дисках в RAID 1 GitLab продолжит работать на оставшемся. Вы открываете тикет в поддержку, INTROSERV меняет диск в дата-центре, и массив восстанавливается.
-
Можно ли позже добавить серверы для раннеров?
Да. Закажите ещё один сервер в том же дата-центре, добавьте его в существующую VLAN и зарегистрируйте на инстансе. Пайплайны начнут его использовать, как только он будет в сети.
-
Можно ли позже расширить хранилище?
На конфигурациях DC1, DC2 и DC3 – да: накопители в свободные слоты добавляются по тикету, ежемесячная стоимость меняется соответственно. Для остальных конфигураций лучше сразу выбрать дисковую схему с запасом.


