



Implementa Portabase con un solo clic
Copias de seguridad de bases de datos autohospedadas, listas en minutos
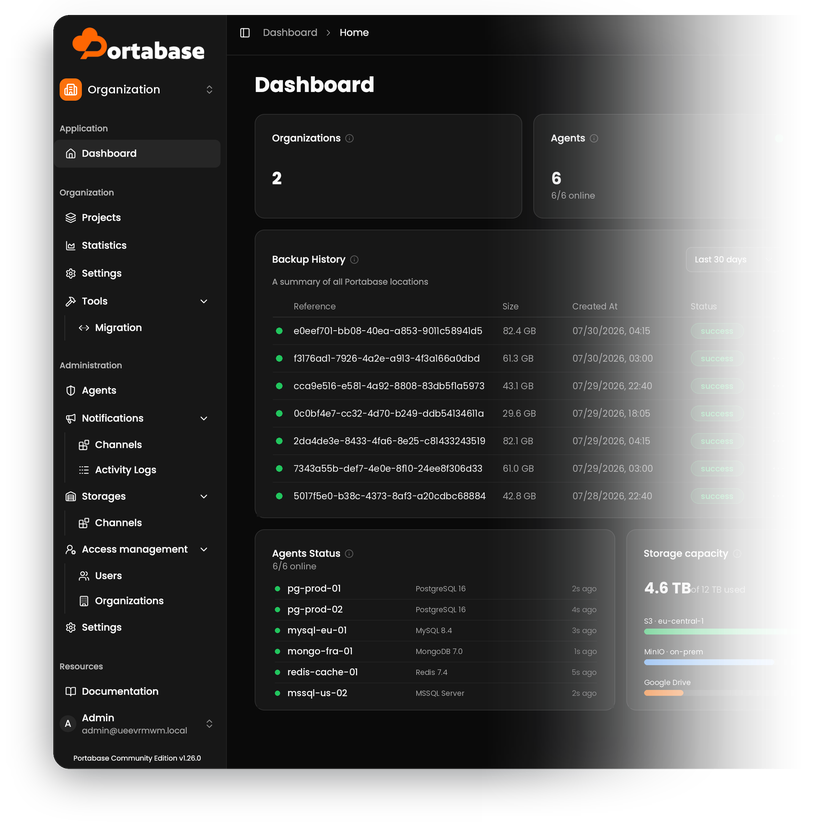
Portabase es un plano de control de código abierto para copias de seguridad y restauración de bases de datos: defines programaciones, retención y destinos en un único panel, y agentes ligeros ejecutan los volcados junto a tus bases de datos.
-

 Nueve motores de bases de datos
-

 Programaciones cron y ejecuciones manuales
-

 archivos de copia de seguridad cifrados con AES-GCM
-

 S3, Google Drive y destinos locales
-

 Retención por cantidad, tiempo y GFS
-

 Los agentes no necesitan puertos entrantes

 Se instala con
tu VPS

 Pila de contenedores
preconfigurada

 En vivo en
~2 minutos

 Acceso root
completo
Características principales
Los agentes consultan el panel mediante conexiones salientes y ejecutan volcados junto a las bases de datos, por lo que nada en la red protegida tiene que aceptar una conexión entrante.
Los archivos están protegidos con AES-GCM, y cada canal de almacenamiento informa su propio estado de envío: un resultado correcto significa que se verificaron la ruta, el tamaño y la suma de comprobación.
Conserva las últimas N copias de seguridad, conserva todo lo de los últimos N días o ejecuta una rotación Abuelo-Padre-Hijo en puntos diarios, semanales, mensuales y anuales.
Varias políticas de almacenamiento en una base de datos envían el mismo archivo de copia de seguridad simultáneamente al disco local, a buckets compatibles con S3, a Google Drive y a Google Cloud Storage.
Restaura desde una copia de seguridad almacenada o desde un archivo ubicado en un canal de almacenamiento, o sube un volcado externo a través del panel de control; se puede restaurar cualquier motor compatible excepto Redis y Valkey.
Las políticas por base de datos se activan cuando una copia de seguridad o restauración se realiza correctamente o falla, y cuando una base de datos no está disponible, y se envían a Slack, Discord, Telegram, ntfy, Gotify, correo electrónico o un webhook.
Requisitos del sistema
Ver todas las opciones de VPS
Comienza en 4 sencillos pasos
-
1
Selecciona un plan VPS
Elige los recursos del servidor virtual y los niveles de rendimiento que se adapten a los requisitos de tu proyecto.
-
2
Elige tu aplicación
Explora nuestro marketplace durante la configuración del VPS y selecciona el software autoalojado que quieres desplegar.
-
3
Completa el pago
Pague la factura estándar del servidor virtual; la herramienta de implementación con 1 clic en sí es totalmente gratuita.
-
4
Completar y acceder
Tu servidor aprovisiona e instala automáticamente el software. Una vez que finaliza el proceso de configuración, tu nuevo entorno está completamente listo para que te conectes y lo uses.
Detalles del despliegue


Aplicación
Portabase – versión estable actual, el proyecto no publica ninguna rama LTS
- Imagen oficial portabase/portabase
- Base de datos e interfaz web listas para usar
Sistema operativo
Ubuntu 24.04 LTS – instalación mínima limpia
- Docker Engine y el plugin Compose preinstalados
- Acceso root completo por SSH


Acceso web y SSL
Nginx sirviendo el panel de Portabase a través de HTTPS
- Certificado autofirmado habilitado de forma predeterminada
- El script integrado
setup-sslemite un certificado gratuito de Let's Encrypt


Base de datos
Todo lo que el panel necesita para aceptar su primer agente
- Contenedor de PostgreSQL 17 configurado y conectado automáticamente
- PROJECT_SECRET cifra la comunicación


Licencias de software
Licencia Apache 2.0 – código abierto, sin tarifas de licencia
- Sin límites de agentes, bases de datos o usuarios
- Texto completo de la licencia Apache 2.0
Por qué desplegar en INTROSERV
-
almacenamiento NVMe
Todos los VPS se ejecutan en unidades NVMe: E/S rápida para bases de datos, métricas y cargas de trabajo exigentes.
-


Ubicaciones en Europa y EE. UU.
Despliega cerca de tu infraestructura y de tus usuarios: menor latencia y cumplimiento normativo regional.
-


Tráfico no medido
Sin límites de ancho de banda ni cargos por exceso: tu precio mensual se mantiene predecible.
-


IPv4 e IPv6 incluidos
Una dirección IPv4 dedicada más IPv6 nativo con cada servidor.
-


Soporte humano 24/7
Ingenieros de guardia las 24 horas: respuestas reales, no bots de tickets.
-


Escala en cualquier momento
Actualiza CPU, RAM o almacenamiento a medida que crece tu carga de trabajo, sin migrar.
Términos y límites del soporte
Límites de infraestructura y soporte
Nuestra empresa proporciona la infraestructura de Servidor Privado Virtual y el script de automatización para la implementación inicial. Si bien garantizamos la disponibilidad y el rendimiento de su hardware y red, nuestro soporte técnico cubre exclusivamente problemas relacionados con la infraestructura, como la conectividad del servidor, la estabilidad del hardware y la facturación. La asistencia con la configuración específica de aplicaciones, errores de software o la gestión de usuarios es responsabilidad del administrador del servidor o de los mantenedores del software.
Licenciamiento y cumplimiento de software
Todas las herramientas del marketplace implementan versiones estándar de productos de software de terceros y se proporcionan "tal cual", sin modificaciones en su código original. Aunque el núcleo de muchas aplicaciones disponibles es de código abierto, el uso de funciones propietarias o niveles empresariales avanzados en entornos de producción puede estar sujeto a los términos de licencia específicos del proveedor. Los usuarios deben gestionar y adquirir cualquier suscripción comercial requerida directamente de los desarrolladores del software.
Preguntas frecuentes
-
¿Necesito un plan de pago para ejecutar Portabase?
No. Portabase se publica bajo la Licencia Apache 2.0, sin límite de agentes, bases de datos ni usuarios, y sin un nivel comercial aparte que desbloquear. Solo pagas la factura estándar del servidor virtual.
-
¿Cómo inicio sesión después de la implementación?
Una vez que el servidor esté aprovisionado, encontrarás la URL del panel de control y una contraseña generada de forma segura en la pestaña Marketplace de tu panel INTROSERV. Ábrela mediante HTTPS e inicia sesión; recomendamos establecer tu propia contraseña después del primer inicio de sesión.
-
¿Cómo obtengo un certificado SSL válido?
El servidor viene con un certificado autofirmado habilitado de forma predeterminada. Para emitir un certificado gratuito de Let's Encrypt para su propio dominio o el FQDN del servidor, conéctese por SSH y ejecute el script
setup-sslen la consola: un solo comando, sin configuración manual. -
¿Este servidor realiza copias de seguridad de mis bases de datos por sí solo?
No. Este VPS ejecuta el panel de control: programaciones, retención, almacenamiento y alertas. Las copias de seguridad en sí las ejecuta el Agente de Portabase, un componente gratuito independiente que instalas en el servidor donde se encuentra la base de datos, y un solo agente cubre todas las bases de datos de ese host. Tres pasos: añade un agente en el panel de control, instálalo en tu servidor de base de datos con la Clave Edge que obtienes allí y enumera las conexiones que debe gestionar; entonces las bases de datos aparecerán por sí solas en el panel de control. El agente solo necesita poder acceder a la base de datos, por lo que una red privada o una instancia alojada por un proveedor funcionan de la misma manera.
-
¿Cómo se gestionan las actualizaciones?
El panel se ejecuta desde la imagen oficial, por lo que actualizar implica descargar una etiqueta más reciente y recrear el contenedor. Tienes acceso root completo y eliges cuándo hacerlo. Las versiones siguen el versionado semántico y se publican con frecuencia, y no hay una rama LTS separada en la que permanecer.
-
¿Dónde se almacenan las copias de seguridad?
De forma predeterminada, en el propio servidor de Portabase: el VPS que implementas aquí. Viene con un canal de almacenamiento local ya configurado, por lo que las copias de seguridad permanecen en su disco a menos que las envíes a otro lugar. Otros destinos se añaden en el panel: un bucket compatible con S3, Google Drive o Google Cloud Storage. Una copia de seguridad puede enviarse a varios destinos a la vez. Si conservas los archivos localmente, el disco debe tener capacidad para cada copia que mantenga tu regla de retención. Si los envías a un almacenamiento externo, este VPS almacena solo la configuración, el historial y los registros.
-
¿Qué pasa si mi configuración se me queda pequeña?
Actualice la CPU, la RAM o el almacenamiento de su VPS a medida que aumente el número de agentes, bases de datos y el historial conservado, sin necesidad de reinstalación. Revise el plan cuando PostgreSQL y el panel de control empiecen a competir por la RAM, o cuando las copias de seguridad almacenadas en este servidor llenen el disco.
-
¿Puedo controlar Portabase desde mis propias herramientas?
Sí, a través de la API REST. Está desactivada de forma predeterminada: añade API_ENABLED y OPENAPI_ENABLED al archivo .env en el servidor y luego vuelve a crear el contenedor. La API responde en /api/v1, y la interfaz de Swagger UI y la especificación OpenAPI vienen incluidas. Genera un token en tu perfil y envíalo en el encabezado x-api-key; tendrá los mismos permisos que tu usuario. Aún no existen todos los endpoints, así que consulta la especificación para las llamadas que necesitas.




